Wat is een phishingsimulatie?
Een phishingsimulatie is een gecontroleerde beveiligingsoefening die realistische phishing‑aanvallen nabootst zonder werknemers of bedrijfssystemen aan een echt gevaar bloot te stellen. Werknemers ontvangen gesimuleerde phishingberichten die zijn ontworpen om te testen of zij verdachte signalen herkennen en correct met het bericht omgaan.
Het doel is niet om werknemers te betrappen op fouten. Simulaties helpen organisaties te begrijpen hoe mensen reageren op realistische phishingpogingen en welke gedragingen het beveiligingsrisico kunnen vergroten.
- Phishingsimulaties bootsen realistische aanvallen na in een veilige, gecontroleerde omgeving.
- Werknemers worden getest op het herkennen, vermijden en melden van verdachte berichten.
- Simulaties meten gedrag; training leert medewerkers waar ze op moeten letten en hoe ze moeten reageren.
- Resultaten kunnen aantonen waar extra security awareness‑training nodig is.
- Een goede simulatie ondersteunt leren in plaats van medewerkers te straffen voor fouten.
- Regelmatige simulaties helpen organisaties volgen of het bewustzijn in de loop van de tijd verbetert.
Wat is een voorbeeld van een phishingsimulatie?
Een organisatie kan medewerkers een gesimuleerde Microsoft 365 wachtwoord opnieuw instellen‑e-mail sturen of een onverwachte factuur met een testlink. (Phishingsimulatie (gesimuleerde phishing‑campagne)).
Als een medewerker op de link klikt, gegevens invoert op de gesimuleerde pagina of het bericht meldt, registreert het systeem die reactie. Een goed ontworpen simulatie legt werknemersreacties vast zonder echte inloggegevens te stelen of systemen aan een daadwerkelijke cyberdreiging bloot te stellen.
Phishingsimulatie versus phishing‑training
Phishing‑training leert werknemers hoe ze phishing kunnen herkennen en erop kunnen reageren. Een phishingsimulatie test hoe goed zij die kennis in realistische situaties toepassen.
Phishing‑training geeft medewerkers de kennis en vaardigheden om bedreigingen te herkennen en te beantwoorden. Een phishingsimulatie zet die vaardigheden op de proef in een realistisch, gecontroleerd scenario.
De twee vullen elkaar aan. Simulaties maken deel uit van een breder security awareness‑programma en kunnen laten zien waar medewerkers extra begeleiding of oefening nodig hebben.
Onafhankelijk getest en onderscheiden door de toonaangevende labs in de branche.
Waarom zijn phishingsimulaties belangrijk voor organisaties?
Phishing blijft grotendeels een menselijk probleem, zelfs wanneer organisaties sterke technische beveiligingsmaatregelen gebruiken. E-mailfilters, bescherming tegen malware en andere verdedigingslagen kunnen veel dreigingen blokkeren, maar medewerkers kunnen nog steeds overtuigende phishingberichten in hun inbox aantreffen.
Phishingsimulaties bieden organisaties een veilige manier om te testen hoe medewerkers reageren voordat een echte aanval plaatsvindt. Ze laten zien hoe mensen zich gedragen wanneer ze met een realistisch bericht worden geconfronteerd.
Dit kan gedragszwaktes aan het licht brengen die conventionele awareness‑training mogelijk niet blootlegt, zoals medewerkers die verdachte links aanklikken of het melden van verdachte berichten nalaten. Effectieve simulaties geven organisaties een duidelijker beeld van het reactiegedrag bij realistische dreigingen.
Hoe werken phishingsimulaties?
Een phishingsimulatie volgt gewoonlijk een eenvoudig proces: plannen → simuleren → monitoren → analyseren → verbeteren.
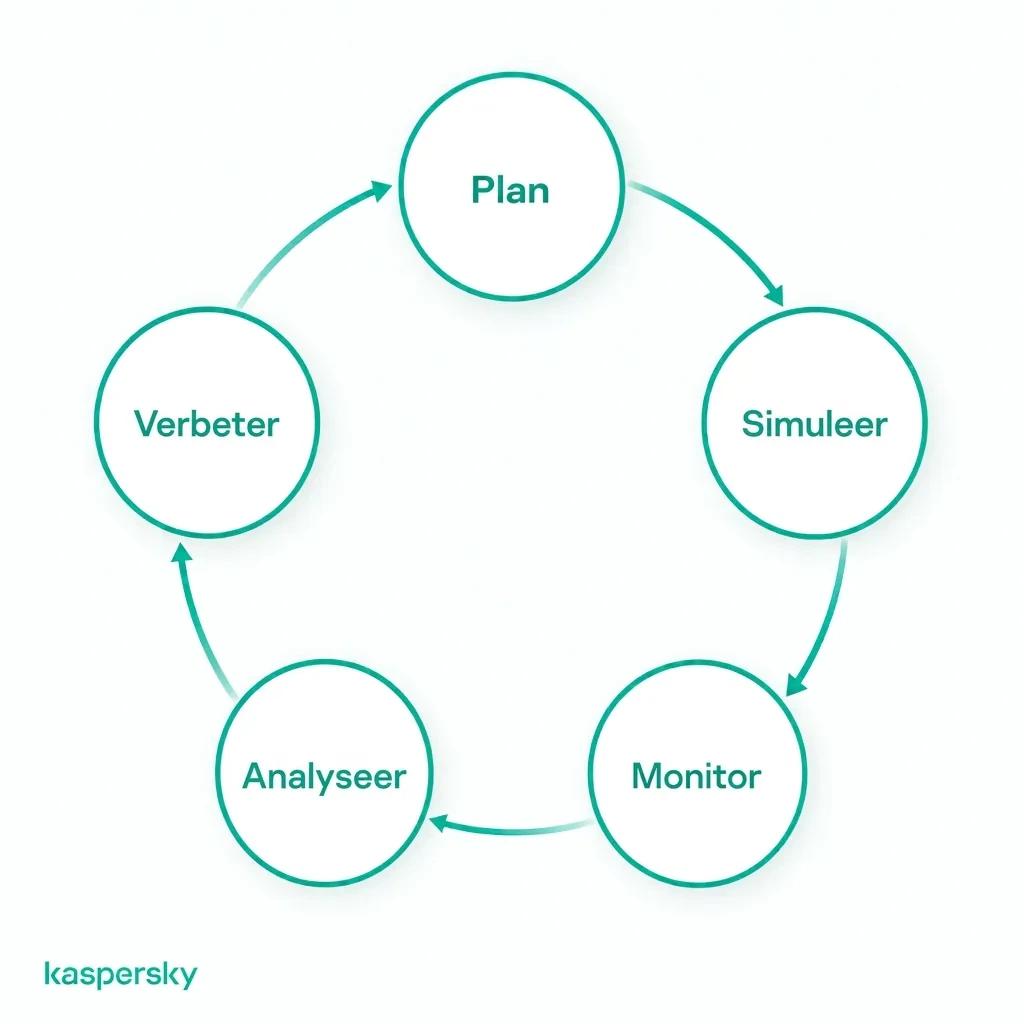
De organisatie bepaalt het doel van de oefening en ontwikkelt een realistisch scenario. Het gesimuleerde bericht wordt vervolgens op een gecontroleerde manier bezorgd zonder systemen bloot te stellen aan echte malware of diefstal van inloggegevens.
De simulatie registreert acties van medewerkers zoals:
- Op een link klikken.
- Gegevens invoeren op een gesimuleerde pagina.
- Een bijlage openen.
- Het bericht melden als verdacht.
Achteraf worden de resultaten geanalyseerd om te beoordelen hoe medewerkers reageerden en om gedragingen of aandachtspunten te identificeren die verbetering behoeven.
Wat gebeurt er als een medewerker zakt voor een phishingsimulatie?
Het falen van een phishingsimulatie moet leiden tot opbouwende feedback. Het gaat niet om bestraffing.
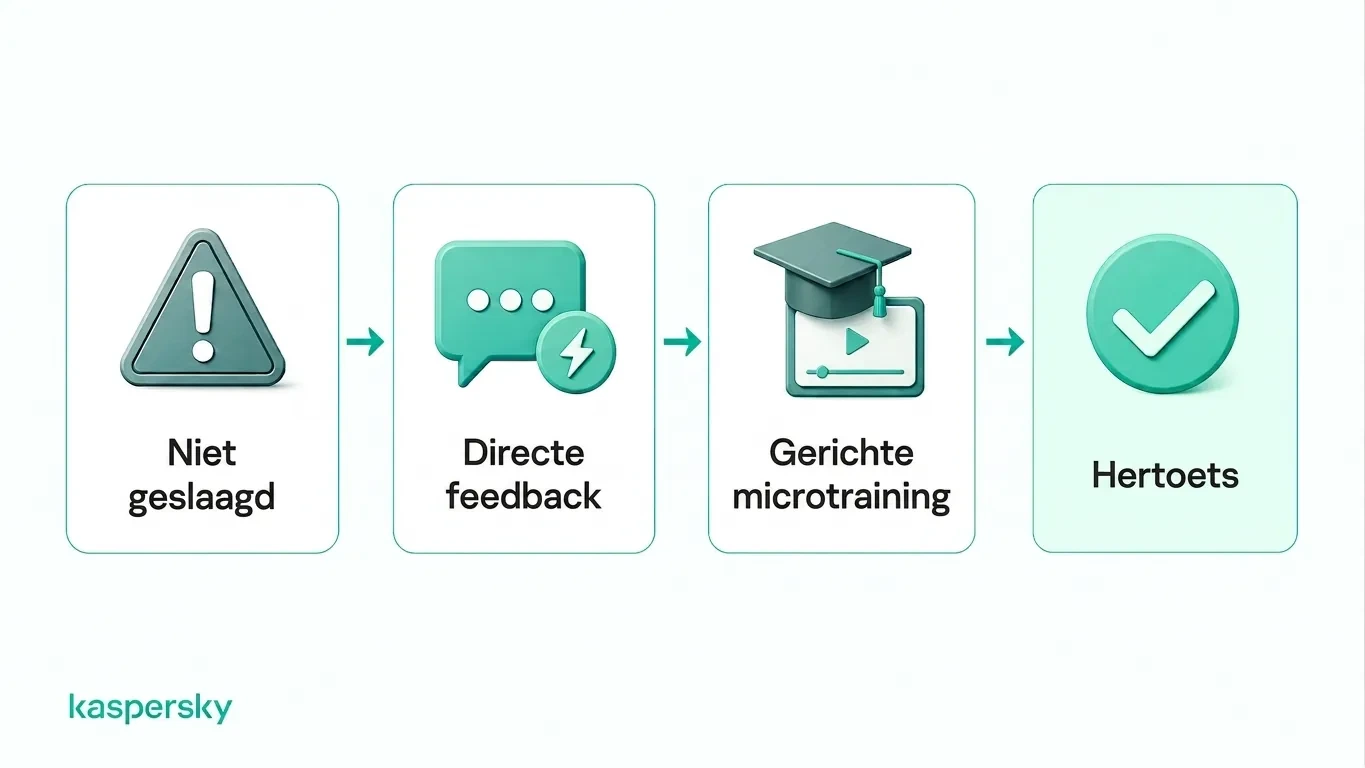
De medewerker moet de gemiste waarschuwingssignalen te zien krijgen terwijl het scenario nog vers in het geheugen ligt, bijvoorbeeld een afwijkend afzenderadres, dringende formulering of een verdachte inlogpagina. Daarna kan gerichte training het juiste gedrag versterken.
Organisaties kunnen medewerkers later ook opnieuw testen om te zien of het gedrag verbetert. Het doel is vertrouwen en betere gewoonten opbouwen, niet mensen schamen of labelen als beveiligingsrisico.
Welke typen phishingsimulaties kunnen organisaties gebruiken?
Organisaties kunnen verschillende typen phishingsimulaties inzetten om te testen hoe medewerkers op verschillende kanalen reageren. Variatie in het formaat is belangrijk omdat het doel is mensen te leren onderliggende waarschuwingssignalen te herkennen in plaats van slechts één e‑mailtemplate te onthouden.
AI kan spear‑phishing en imitatie‑scenario's overtuigender maken door natuurlijk klinkende, gepersonaliseerde berichten en realistische valse identiteiten te genereren. Deze scenario's testen of medewerkers ongebruikelijke verzoeken verifiëren in plaats van alleen op uiterlijk af te gaan.
|
Type simulatie |
Voorbeeld |
Getest gedrag |
|
E‑mail phishing |
Valse Microsoft 365 wachtwoord opnieuw instellen‑e‑mail, gedeeld document of factuur |
Of medewerkers links, afzendergegevens en onverwachte verzoeken controleren voordat ze klikken |
|
Spear phishing / BEC |
Gepersonaliseerd bericht dat ogenschijnlijk van een leidinggevende, leverancier of collega komt en om betaling of gevoelige informatie vraagt |
Of medewerkers ongebruikelijke verzoeken verifiëren en goedkeuringsprocedures volgen |
|
Valse bezorgingsupdate of accountmelding verzonden via sms |
Of medewerkers verdachte mobiele links vermijden en onverwachte berichten verifiëren |
|
|
Gesimuleerde telefoongesprek dat om inloggegevens, betaalgoedkeuring of accountinformatie vraagt |
Of medewerkers onverwachte bellers ter verantwoording roepen en geen gevoelige informatie delen |
|
|
QR‑code op een valse factuur, poster of e‑mail die leidt naar een gesimuleerde inlogpagina |
Of medewerkers QR‑codes met dezelfde voorzichtigheid behandelen als gewone links |
Hoe kunnen organisaties effectieve phishingsimulaties uitvoeren?
Effectieve phishingsimulaties moeten de berichten en risico's weerspiegelen die medewerkers waarschijnlijk in hun dagelijkse werk tegenkomen. Een finance‑team heeft bijvoorbeeld realistische factuur‑ of betalingsscenario's nodig. Andere medewerkers zien vaker valse wachtwoord‑reset‑e‑mails of bezorgmeldingen.
Elke simulatie moet een duidelijk doel hebben: het verbeteren van herkenning van phishing, het verhogen van meldingspercentages of het testen van de reactie op een specifieke aanvalstechniek. Scenario's moeten in de loop van de tijd variëren, zodat medewerkers overdraagbare waarschuwingssignalen leren in plaats van alleen bekende testtemplates te herkennen.
Organisaties kunnen geleidelijk moeilijkere of gepersonaliseerde simulaties introduceren, mits die geloofwaardig en relevant blijven voor het dagelijkse werk.
Hoe vaak moeten phishingsimulaties worden uitgevoerd?
Er is geen eenduidig schema dat voor iedere organisatie werkt. De frequentie moet afhangen van de behoefte van de organisatie en de volwassenheid van het security awareness‑programma.
Regelmatige simulaties zijn over het algemeen nuttiger dan een eenmalige jaarlijkse test, omdat ze organisaties in staat stellen goede gewoonten te versterken en voortgang in de tijd te meten. Teams met zwakkere resultaten hebben mogelijk meer baat bij gerichte tests en follow‑up training.
Hoe kunnen organisaties het succes van phishingsimulaties meten?
De resultaten van phishingsimulaties moeten over meerdere campagnes worden gemeten in plaats van op één test te worden beoordeeld.
Handige meetpunten zijn onder andere:
- Klikratio: hoeveel medewerkers een gesimuleerde phishinglink hebben aangeklikt.
- Aantal keren dat inloggegevens zijn ingevoerd: hoeveel medewerkers informatie invoerden op een gesimuleerde phishingpagina.
- Meldingsratio: hoeveel medewerkers het bericht correct hebben gemeld.
- Tijd tot melden: hoe snel verdachte berichten werden gemeld.
- Herhaalfout‑ratio: hoe vaak dezelfde medewerkers vergelijkbare fouten maken over meerdere simulaties.
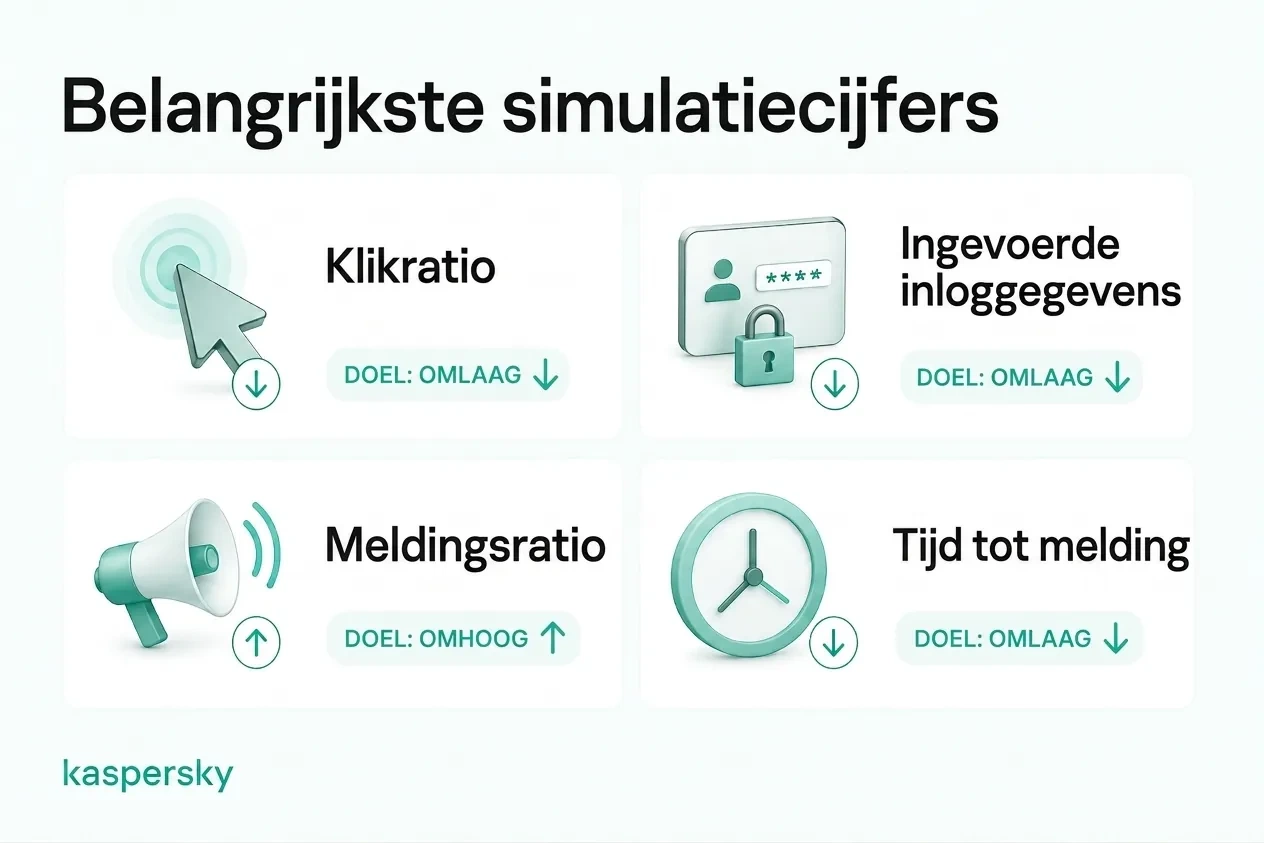
De klikratio kan nuttig zijn, maar zou niet de enige succesmaat zijn. Een stijgend meldingspercentage en minder herhaalfouten geven vaak een duidelijker beeld of het gedrag van medewerkers daadwerkelijk verbetert.
Hoe kunnen organisaties phishingsimulaties integreren in security awareness‑training?
Phishingsimulaties zijn het meest effectief wanneer ze onderdeel zijn van een continu security awareness‑programma. Organisaties kunnen een cyclus van training, simulatie, feedback, meting en gerichte retraining gebruiken om continu vaardigheden van medewerkers te ontwikkelen.
Simulatieresultaten kunnen specifieke kennishiaten blootleggen en organisaties helpen relevantere follow‑up training te bieden in plaats van iedereen hetzelfde materiaal te geven. Naarmate het programma groeit, kan automatisering campagneplanning, trainingsopdrachten, herinneringen en voortgangsregistratie vereenvoudigen.
Gerelateerde artikelen:
- Wat zijn enkele effectieve tips om phishing te voorkomen?
- Wat zijn de belangrijkste verschillen tussen spear phishing en phishing?
- Hoe kunt u uzelf beschermen tegen AI phishing‑scams?
- Wat is een whaling‑aanval en hoe werkt die?
Aanbevolen producten:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions for SMBs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - download gratis proefversie voor 30 dagen
FAQs
Zijn phishingsimulaties legaal?
In het algemeen wel, maar organisaties moeten ervoor zorgen dat simulaties voldoen aan toepasselijke arbeidsrechtelijke, privacy‑ en regels voor gegevensbescherming. In de UK moet werknemersmonitoring rechtmatig, eerlijk en transparant zijn, dus organisaties dienen te overwegen hoe simulatiedata wordt verzameld en gebruikt.
Moet u medewerkers informeren over phishingsimulaties?
Medewerkers moeten weten dat beveiligingsmonitoring en awareness‑testen deel uitmaken van het beveiligingsprogramma van de organisatie, maar het is niet altijd nodig om voor elke losse simulatie vooraf melding te maken. Dit behoudt realisme terwijl er toch transparantie wordt geboden.
Wat is een goede phishingsimulatie klikratio?
Er bestaat geen universeel "goede" ratio. Een nuttigere maat is of klik‑ en invoer van inloggegevens‑percentages in de loop van de tijd dalen terwijl meldingspercentages stijgen.
Waar moet u op letten bij de keuze van een phishingsimulatie‑tool?
Zoek naar realistische templates, veilige gegevenscaptatie, goede rapportagemetrics, geautomatiseerde training, campagnemanagement, maatwerkmogelijkheden en eenvoudige voortgangsregistratie. Een goede tool ondersteunt continu leren in plaats van alleen eenmalige tests.