Is het veilig dat medewerkers persoonlijke laptops voor werk gebruiken?
Medewerkers kunnen veilig op persoonlijke laptops werken, maar alleen wanneer die apparaten aan de juiste beveiligingseisen voldoen en de toegang tot bedrijfssystemen zorgvuldig wordt geregeld.
Deze werkwijze staat algemeen bekend als BYOD. Het stelt medewerkers in staat hun eigen laptops voor werk te gebruiken in plaats van bedrijfseigendom. BYOD kan thuiswerken betaalbaarder en flexibeler maken, vooral voor kleine bedrijven met beperkte IT resources. Medewerkers moeten echter duidelijke beveiligingsregels volgen wanneer ze vanaf privéapparaten werken.
Het grootste verschil zit in controle. Een bedrijf kan vaak veel aspecten van door het bedrijf uitgegeven hardware beheren: beveiligingssoftware installeren, updates afdwingen, toegang beheren en uniforme beveiligingsinstellingen toepassen. Bij BYOD wordt een deel van die verantwoordelijkheid gedeeld met de medewerker. Het bedrijf moet minimale eisen vastleggen voordat toegang tot bedrijfs-e-mail, bestanden, cloudservices of andere systemen wordt toegestaan.
BYOD kan praktisch zijn wanneer persoonlijke laptops up-to-date worden gehouden, beschermd zijn tegen malware, beveiligd zijn met sterke authenticatie en gebruikt worden volgens de beveiligingseisen van het bedrijf. Het is minder geschikt wanneer medewerkers met zeer gevoelige informatie werken of wanneer een persoonlijk apparaat niet aan de vereiste standaarden voldoet.
- BYOD maakt het mogelijk dat medewerkers op persoonlijke laptops werken, mits die apparaten aan de beveiligingseisen van het bedrijf voldoen.
- Houd persoonlijke laptops up-to-date, gebruik betrouwbare eindpuntbeveiliging en schakel schijfversleuteling en automatische schermvergrendeling in.
- De grootste uitdaging bij BYOD is dat bedrijven minder zicht en controle hebben op persoonlijk gebruikte apparaten dan op door het bedrijf uitgegeven laptops.
- Meervoudige authenticatie, unieke wachtwoorden, versleuteling en gecontroleerde toegang verminderen het risico van een verloren apparaat of gecompromitteerd account.
- Werkgegevens horen in goedgekeurde bedrijfsaccounts en opslag te blijven, niet in persoonlijke diensten.
- BYOD is mogelijk niet geschikt als er zeer gevoelige informatie wordt verwerkt of wanneer persoonlijke apparaten niet aan de bedrijfsstandaarden voldoen.
Wat zijn de grootste cybersecurityrisico's bij BYOD?
Het belangrijkste risico bij BYOD is niet louter dat een laptop privé-eigendom is; het probleem is dat bedrijven doorgaans minder zicht hebben op hoe persoonlijke apparaten zijn geconfigureerd en gebruikt.
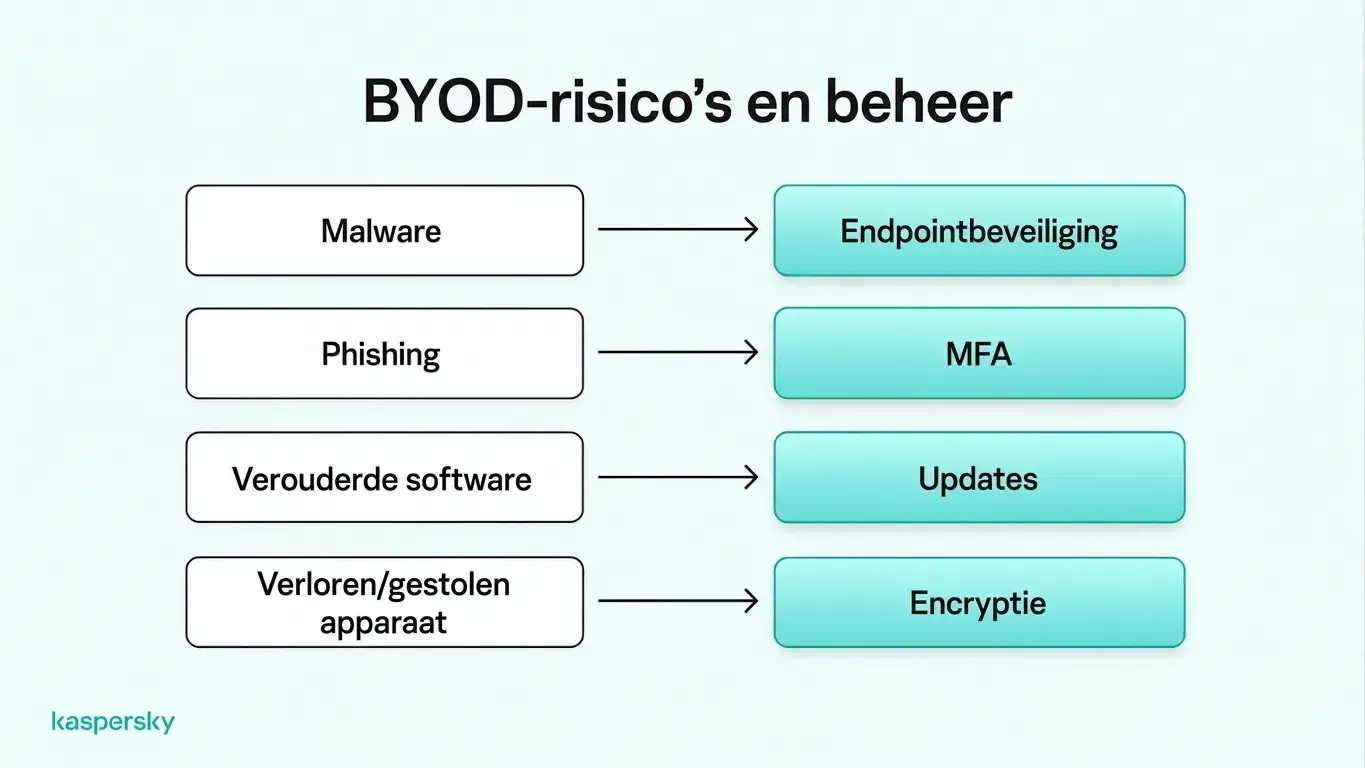
Malware en ransomware kunnen een laptop compromitteren en aanvallers toegang geven tot bedrijfsbestanden of -accounts. Phishing kan ertoe leiden dat medewerkers inloggegevens prijsgeven of kwaadaardige software installeren, terwijl verouderde besturingssystemen, browsers en applicaties beveiligingslekken kunnen bevatten die in nieuwere versies zijn opgelost. In tegenstelling tot bedrijfbeheerde apparaten zijn persoonlijke laptops vaak afhankelijk van medewerkers om updates en beveiligingsmaatregelen consequent te installeren.
Gedeelde laptops vormen een extra risico. Als gezinsleden of anderen hetzelfde apparaat kunnen gebruiken, kunnen zij per ongeluk onveilige software installeren of bedrijfsinformatie blootstellen. Verbinding met onbeveiligde netwerken verhoogt ook het risico, zeker wanneer externe toegang slecht is afgeschermd.
Bedrijfsinformatie wordt bovendien moeilijker te beheersen als medewerkers deze opslaan in persoonlijke cloudaccounts, lokale mappen of niet-goedgekeurde apps. Dat bemoeilijkt het beheer van toegang en het terugvinden van gevoelige data, vooral wanneer een medewerker de organisatie verlaat en bedrijfsmateriaal op een persoonlijk apparaat achterblijft.
Verloren of gestolen laptops kunnen ook bedrijfsgegevens blootleggen. Het risico is groter wanneer volledige schijfversleuteling, schermvergrendeling en sterke apparaatverificatie niet zijn ingeschakeld.
Deze risico’s variëren sterk tussen medewerkers, afhankelijk van hun apparaten, software en beveiligingsgewoonten. Het vaststellen van consistente cybersecurity-eisen helpt kleine bedrijven deze verschillen te verkleinen en bedrijfsgegevens beter te beschermen.
Hoe verbetert u de BYOD-beveiliging voor externe medewerkers?
De beveiliging van BYOD werkt het beste als meerdere basisbeschermingen gecombineerd worden. Elke goedgekeurde persoonlijke laptop moet aan een minimale standaard voor apparaatbeveiliging voldoen. Dat betreft zowel accountbeveiliging als de manier waarop bedrijfsgegevens worden behandeld.
Beveiligen hoeft geen complexe infrastructuur te betekenen. Apparaatupdates, betrouwbare eindpuntbeveiliging, verplichting tot sterke authenticatie en het zorgen dat werkdata in goedgekeurde bedrijfssystemen blijft, verminderen veelvoorkomende risico’s aanzienlijk.
Bescherm apparaten tegen malware en ongeautoriseerde toegang
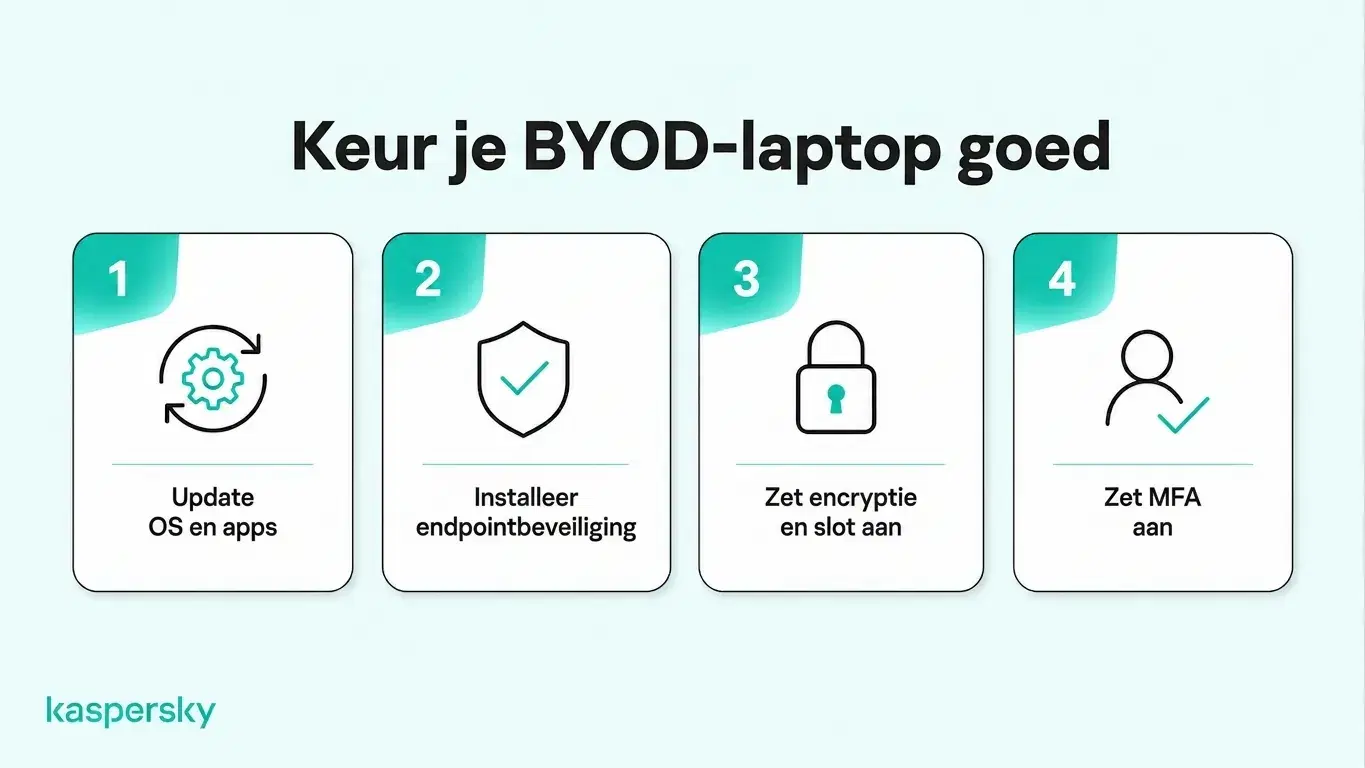
Persoonlijke laptops die voor werk worden gebruikt, moeten ondersteunde besturingssystemen draaien en browsers en beveiligingstools up-to-date houden. Beveiligingspatches dichten bekende zwaktes die aanvallers anders kunnen misbruiken.
Er moet betrouwbare eindpuntbeveiliging worden geïnstalleerd om malware, ransomware en andere bedreigingen te detecteren en te blokkeren. Dat is extra belangrijk op BYOD-apparaten omdat medewerkers ze ook voor privégebruik kunnen gebruiken en apps of bestanden buiten de controle van het bedrijf kunnen downloaden.
Volledige schijfversleuteling helpt informatie te beschermen als een laptop verloren of gestolen raakt. Apparaten moeten ook automatische schermvergrendeling en veilige authenticatie gebruiken, zoals een sterk wachtwoord of PIN, bij voorkeur met biometrische authenticatie waar beschikbaar.
Veilige externe toegang tot bedrijfssystemen
Bedrijfsmail en andere belangrijke accounts moeten worden beschermd met meervoudige authenticatie (Multi‑Factor Authentication, MFA). Dat voegt een extra controle toe naast het wachtwoord en helpt accountkapingen te voorkomen als inloggegevens gestolen zijn.
Medewerkers moeten sterke en unieke wachtwoorden gebruiken voor zakelijke accounts, bij voorkeur opgeslagen in een wachtwoordmanager. Passkeys kunnen een extra veilige inlogoptie bieden waar die ondersteund worden.
Remote medewerkers moeten bovendien beveiligd wifi en versleutelde verbindingen gebruiken bij toegang tot bedrijfssystemen. Een VPN kan verplicht zijn bij verbinding met privébedrijfsmiddelen of wanneer het bedrijf dit als onderdeel van de remote‑toegang levert. Een VPN is echter één laag van bescherming en vervangt geen eindpuntbeveiliging, MFA of veilige accountpraktijken.
Houd zakelijke en persoonlijke gegevens gescheiden
Werkgegevens moeten in goedgekeurde bedrijfsaccounts en door het bedrijf beheerde cloudopslag worden bewaard. Medewerkers moeten documenten in een goedgekeurd Microsoft 365- of Google Workspace-account opslaan in plaats van in een persoonlijke clouddrive. Dat helpt bedrijven de toegang tot gevoelige bestanden te beheersen.
Huishoudensleden mogen geen toegang hebben tot bedrijfsinformatie op een gedeelde laptop. Gescheiden gebruikersaccounts verminderen per ongeluk toegang, en afzonderlijke browserprofielen helpen werk- en persoonlijke aanmeldingen uit elkaar te houden.
Deze maatregelen verbeteren de organisatie en beperken toevallige kruisbestuiving tussen privé- en zakelijk gebruik, maar bieden geen volledige isolatie. Als het apparaat zelf is gecompromitteerd, kan malware nog steeds meerdere accounts of profielen beïnvloeden.
Hoe kunnen kleine bedrijven BYOD-beveiliging beheren?
Kleine bedrijven beheren BYOD effectiever door vooraf duidelijke regels op te stellen voordat medewerkers persoonlijke laptops op bedrijfssystemen aansluiten.
Een BYOD-beleid moet aangeven welke apparaten zijn toegestaan, welke minimale beveiligingsstandaarden gelden, welke applicaties en services medewerkers moeten gebruiken en waar medewerkers verantwoordelijk voor zijn. Het beleid moet ook acceptabel gebruik regelen, hoe bedrijfsinformatie moet worden opgeslagen en wat er gebeurt als een apparaat verloren raakt, gecompromitteerd wordt of niet langer voor werk wordt gebruikt.
Voordat toegang tot bedrijfssystemen wordt verleend, moeten kleine bedrijven verifiëren dat persoonlijke laptops aan minimale eisen voldoen. Medewerkers kunnen bijvoorbeeld een checklist invullen waarin staat dat het besturingssysteem wordt ondersteund, beveiligingsupdates zijn geïnstalleerd, eindpuntbeveiliging actief is en versleuteling is ingeschakeld. Periodieke controles helpen om apparaten te identificeren die niet meer aan de eisen voldoen.
Toegang moet het principe van minste rechten volgen. Geef medewerkers alleen toegang tot systemen en informatie die ze voor hun rol nodig hebben. Rechten moeten worden herzien bij functiewijziging en snel worden ingetrokken bij vertrek. Offboarding moet ook aandacht besteden aan eventuele bedrijfsbestanden die op een persoonlijke laptop achterblijven.
Gecentraliseerde beveiligingstools maken beheer eenvoudiger door bedrijven te ondersteunen bij het beheren van toegang en apparaatbescherming vanaf één plek. Monitoring moet beperkt zijn tot wat nodig is voor bedrijfsbeveiliging en onnodige zichtbaarheid in persoonlijke activiteiten of bestanden van medewerkers vermijden.
Onafhankelijk getest en bekroond door toonaangevende laboratoria in de branche.
Wat moet u doen als de persoonlijke laptop van een medewerker gecompromitteerd is?
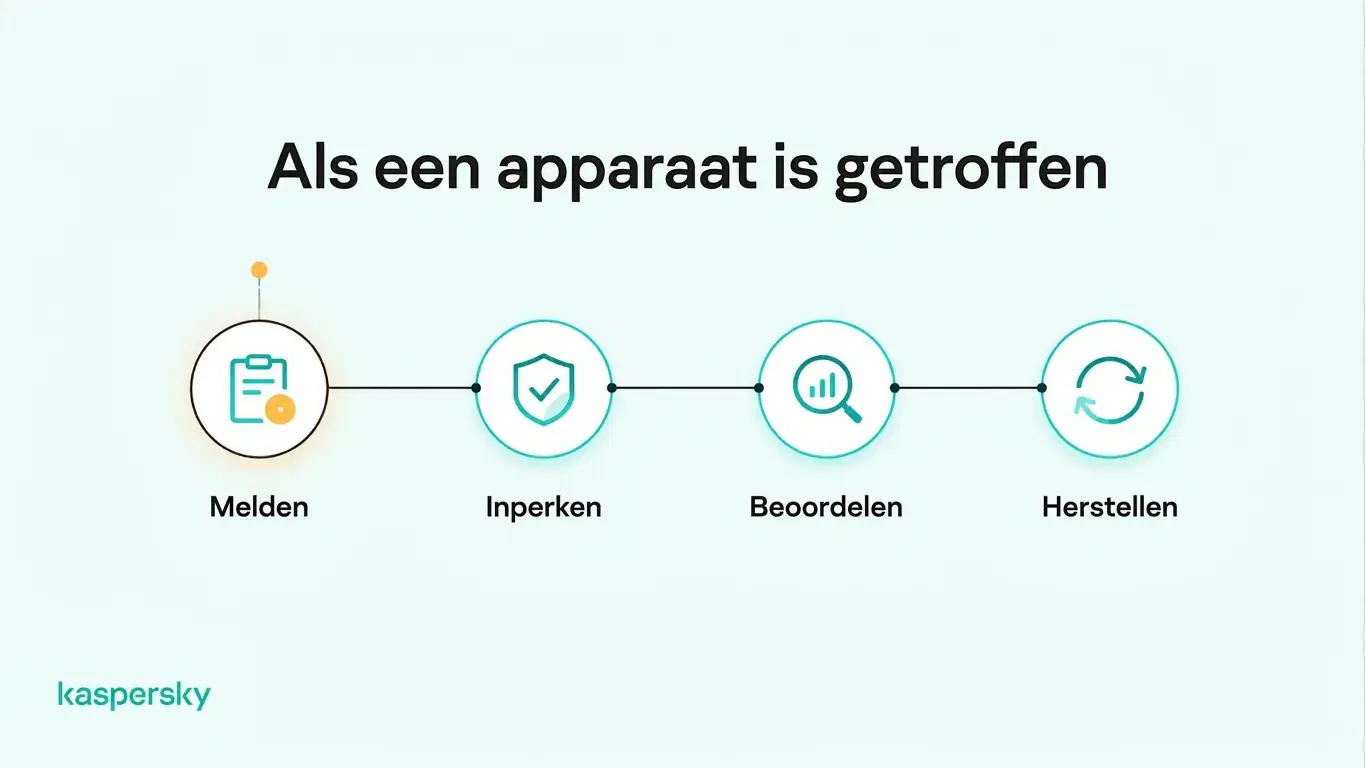
Medewerkers moeten vermoedens van malware, ongeautoriseerde toegang of een verloren/gestolen laptop zo snel mogelijk melden. Snel melden geeft het bedrijf meer tijd om toegang te beperken en getroffen accounts te beschermen.
Containment heeft prioriteit. Dit kan betekenen dat het apparaat tijdelijk wordt geblokkeerd voor bedrijfssystemen, actieve sessies worden afgemeld, getroffen inloggegevens worden gereset of een mogelijk geïnfecteerd apparaat geïsoleerd wordt.
Na het beperken van de directe dreiging moet het bedrijf vaststellen of bedrijfsaccounts, bestanden of systemen zijn blootgesteld. Controleer:
- Of er bedrijfsbestanden op de laptop zijn opgeslagen
- Welke zakelijke accounts actieve sessies op het apparaat hadden
- Of er verdachte aanmeldingen hebben plaatsgevonden
- Of het apparaat toegang had tot gevoelige systemen of clouddiensten.
Als malware wordt vermoed, moet het apparaat worden schoongemaakt en gecontroleerd voordat belangrijke inloggegevens daarop worden gewijzigd. Wijzig gevoelige accountinstellingen alleen vanaf een bekend schoon apparaat.
Een gecompromitteerde persoonlijke laptop mag pas weer toegang krijgen tot bedrijfssystemen wanneer het beveiligingsprobleem is opgelost en het apparaat opnieuw aan de BYOD-eisen van het bedrijf voldoet. Bij een verloren of gestolen laptop blijven getroffen accounts en sessies beperkt totdat het bedrijf overtuigd is dat de toegang veilig is hersteld.
Gerelateerde artikelen:
- Wat zijn de risico’s van kwetsbaarheden in eindpuntapparaten in BYOD-omgevingen?
- Wat zijn de belangrijkste verschillen tussen persoonlijke en zakelijke antivirus?
- Wat zijn essentiële e-mailpraktijken voor kleine bedrijven?
- Hoe kan een "Guide to small business cybersecurity" mijn team helpen?
Aanbevolen producten:
FAQs
Mogen werkgevers de persoonlijke laptops van medewerkers monitoren?
Ja, werkgevers mogen werkgerelateerde activiteiten of beveiligingsinstellingen op persoonlijke laptops monitoren, afhankelijk van toepasselijke wetgeving en bedrijfsbeleid. Monitoring moet transparant zijn, beperkt tot legitieme bedrijfsbehoeften en de privacy van medewerkers respecteren.
Kan een bedrijf de persoonlijke laptop van een medewerker op afstand wissen?
Ja, sommige apparaatbeheeroplossingen stellen bedrijven in staat een volledige laptop op afstand te wissen, inclusief persoonlijke bestanden. Andere tools kunnen selectief bedrijfsgegevens verwijderen. Medewerkers moeten op de hoogte zijn van deze mogelijkheden voordat ze instemmen met apparaatbeheer.
Wie betaalt voor beveiligingssoftware op persoonlijke laptops van medewerkers?
Werkgevers betalen vaak voor de beveiligingssoftware die vereist is op persoonlijke werkapparaten om consistente bescherming te garanderen. Wie verantwoordelijk is voor de kosten hangt echter af van bedrijfsbeleid, arbeidsvoorwaarden en toepasselijke wetgeving.
Moeten kleine bedrijven laptops verstrekken of mogen medewerkers hun eigen apparaten gebruiken?
Door het bedrijf uitgegeven laptops hebben doorgaans de voorkeur wanneer organisaties meer beveiligingscontrole nodig hebben of met gevoelige gegevens werken. BYOD biedt flexibiliteit en lagere materiële kosten, mits persoonlijke apparaten aan de beveiligingseisen van het bedrijf voldoen.