In slechts één jaar nam Discord maatregelen tegen meer dan 3 miljoen accounts wegens oplichting, phishing en andere vormen van zwendel. Veel oplichters beginnen met een "vriend" die vraagt of je een nieuw spel wilt testen, een onbekende die beweert dat hij je per ongeluk heeft gemeld, of een aanbod van gratis Discord Nitro.
Oplichting creëert vaak een gevoel van spoed om je te dwingen op schadelijke links te klikken, inloggegevens te delen, verdachte bestanden te downloaden of geld over te maken voordat je hun bedoelingen kunt bevragen.
Wat is oplichting op Discord?
Oplichting op Discord (Discord scams) zijn trucs die nepberichten of -links gebruiken om je inloggegevens of geld buit te maken. In plaats van hacken Discord, misleiden aanvallers je meestal om ze toegang te geven — bijvoorbeeld via een valse inlogpagina.
Aanvallers doen zich vaak voor als medewerker van Discord of als een vriend en gebruiken de dreiging van een ban of een gratis beloning om je te haasten — een techniek die bekendstaat als social engineering. In een typische Discord phishing‑zaak sturen ze daarna een link naar een nep‑inlogpagina die het ontwerp van Discord nabootst.
Je kunt ze tegenkomen in een direct message, een openbare bericht in een server of via een bot die eruitziet als een moderatie‑ of verificatietool. Vaak schrijven ze vanaf gecompromitteerde accounts, omdat je eerder op een link van iemand uit je vriendenlijst vertrouwt.
Sommige oplichtingspraktijken gebruiken Discord om toegang te krijgen tot andere accounts, zoals je Steam‑ of Microsoft‑account.
- De meeste gevallen van oplichting op Discord vertrouwen op social engineering om je wachtwoord of geld los te krijgen.
- Berichten van vrienden kunnen alsnog oplichting zijn, omdat aanvallers vaak berichten sturen vanaf gehackte accounts.
- De QR‑code‑scanner van Discord is bedoeld voor inloggen, dus scan niet zomaar een code die iemand stuurt met de belofte van een beloning.
- Alleen het openen van een phishinglink maakt je account meestal niet meteen kwetsbaar, maar het invullen van inloggegevens, goedkeuren van een malafide login of uitvoeren van geïnfecteerde bestanden wel.
- Download games alleen uit officiële app‑stores; nooit via links die in een chat worden gestuurd.
- Schakel tweefactorauthenticatie in en beperk directe berichten van onbekenden om de kans op succesvolle oplichting te verkleinen.
Waarom beperkte Brazilië Discord in 2026?
Brazilië beperkte meerdere Discord‑functies in augustus 2026 na ernstige zorgen over de veiligheid van kinderen. De maatregel volgde op een veelbesproken zaak rond de dood van een 13‑jarige en toenemende publieke druk voor strengere bescherming op het platform.
De Braziliaanse gegevensbeschermingsautoriteit (ANPD) beval Discord om livestreaming en video‑communicatie te schorsen. De controverse kreeg ook politieke aandacht: First Lady Janja Lula da Silva riep publiekelijk op tot een volledige verbodszetting.
Discord werd echter niet totaal geblokkeerd. Tekstberichten en spraakcommunicatie bleven beschikbaar, terwijl de beperkingen invloed hadden op functies zoals Go Live, videogesprekken en schermdelen.
Die maatregelen gingen over kinderbescherming — niet over de phishing, accountdiefstal en financiële zwendel die in dit artikel worden besproken.
Wat zijn de meest voorkomende oplichtingsvormen op Discord?
De meest voorkomende oplichtingspraktijken op Discord betreffen valse ondersteuningsberichten, frauduleuze Discord Nitro‑giveaways, misleidende uitnodigingen voor games en kwaadaardige downloads. Hoewel de verhalen verschillen, baseren veel campagnes zich op dezelfde tactieken: zich voordoen als iemand anders, phishing en social engineering.
Valse Discord‑ondersteuning en rapporteringszwendel
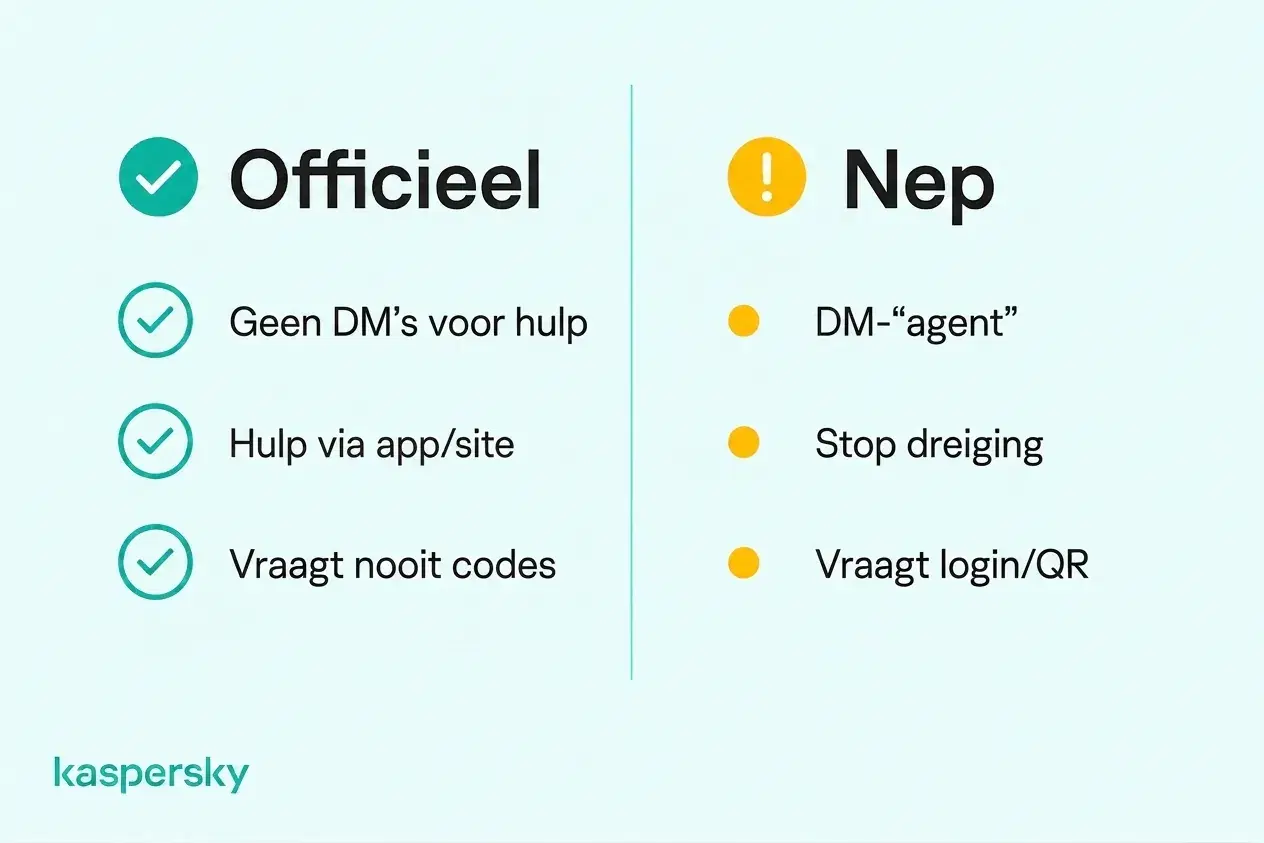
Bij de "Ik heb je per ongeluk gemeld"‑zwendel stuurt iemand jou een bericht dat je account per ongeluk is gerapporteerd en dat Discord het zal verbannen tenzij je contact opneemt met een zogenaamd ondersteuningsagent. De afzender kan een onbekende zijn of een vriend met een gehackt account; de "agent" maakt deel uit van de zwendel.
De valse agent vraagt je om je account te "verifiëren" door een inlogcode te delen, een QR‑code te scannen, je e‑mail te wijzigen in een door hen opgegeven adres of te betalen om de ban op te heffen. Elk van deze stappen kan hen controle over je account geven. Discord verwerkt geen meldingen via privé‑supportaccounts, dus blokkeer de afzender en neem alleen contact op via de officiële website of app van Discord.
Infinity Kingdom‑zwendel en valse game‑uitnodigingen
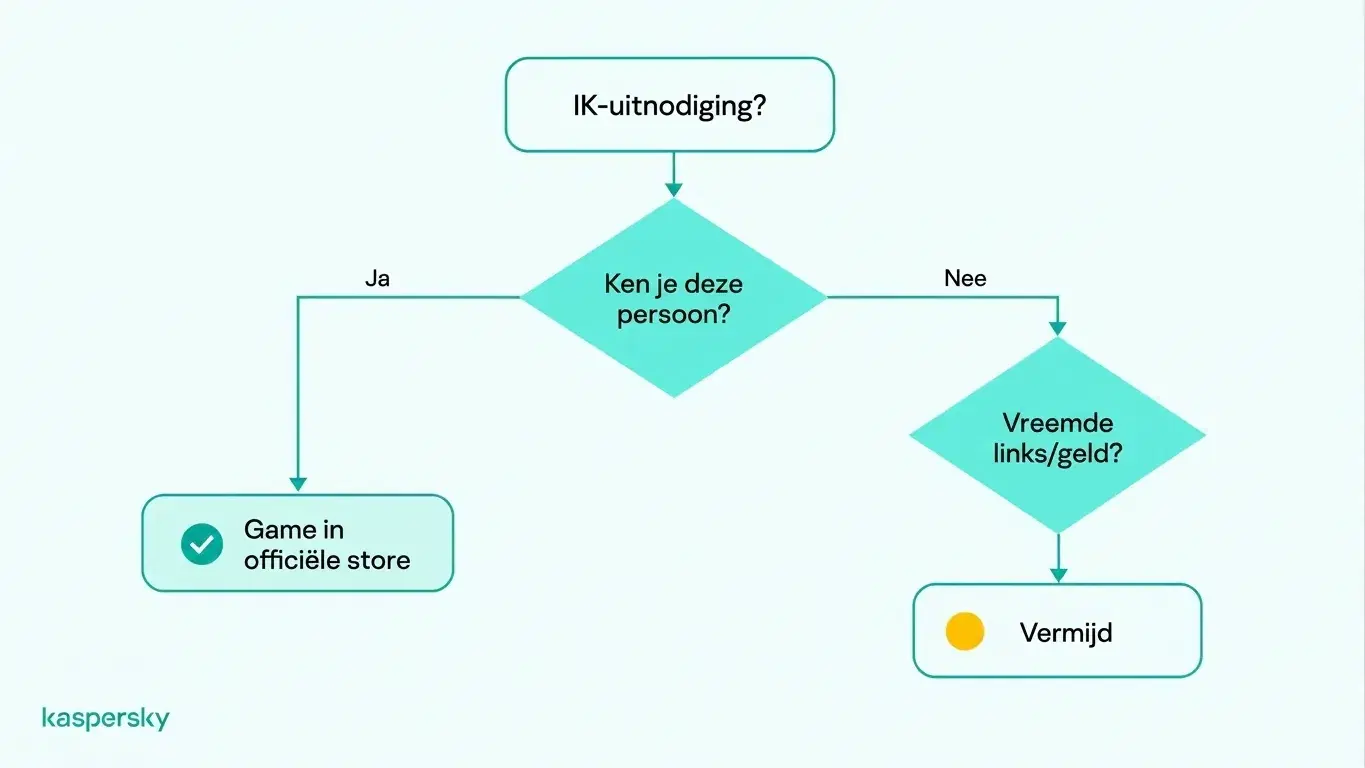
Bij de Infinity Kingdom‑zwendel gebruiken onbekenden nepprofielen en ongevraagde vriendschapsverzoeken om vertrouwen op te bouwen en je daarna aan te moedigen de mobiele strategiespel Infinity Kingdom te downloaden. Ze doen soms alsof ze je per ongeluk hebben benaderd, beginnen een vriendelijk gesprek en nodigen je uiteindelijk uit voor hun alliantie.
De motivatie is niet altijd duidelijk. Sommigen willen agressief rekruteren of referral‑beloningen verzamelen; anderen kunnen je naar verdachte websites, niet‑officiële downloads of financiële verzoeken leiden. Dat betekent niet dat elke uitnodiging verdacht is.
Infinity Kingdom zelf is een legitiem spel in officiële app‑stores. Een uitnodiging betekent niet automatisch dat je wordt opgelicht. Waarschuwingssignalen zijn: misleidende profielen, aanhoudende druk, onbekende downloadlinks en verzoeken om geld of gevoelige gegevens.
Als iemand je zo benadert, download dan geen bestanden van hun links en deel geen accountgegevens. Wil je het spel proberen, zoek het dan zelf op in een officiële app‑store.
Valse Nitro‑giveaways en promotionele zwendel
Je kunt een vals aanbod van gratis Nitro krijgen via direct message of e‑mail, met de melding dat je een giveaway of beloning hebt gewonnen. De afzender kan de naam van een platform of influencer misbruiken, bijvoorbeeld door te beweren dat Steam drie maanden Nitro weggeeft.
Als je de link aanklikt en inlogt op de nep‑pagina, krijgt de afzender je e‑mail en wachtwoord. Ze kunnen ook vragen om je tweefactorauthenticatie‑code (tweefactorauthenticatie (2FA)), zodat ze kunnen inloggen voordat de code verloopt.
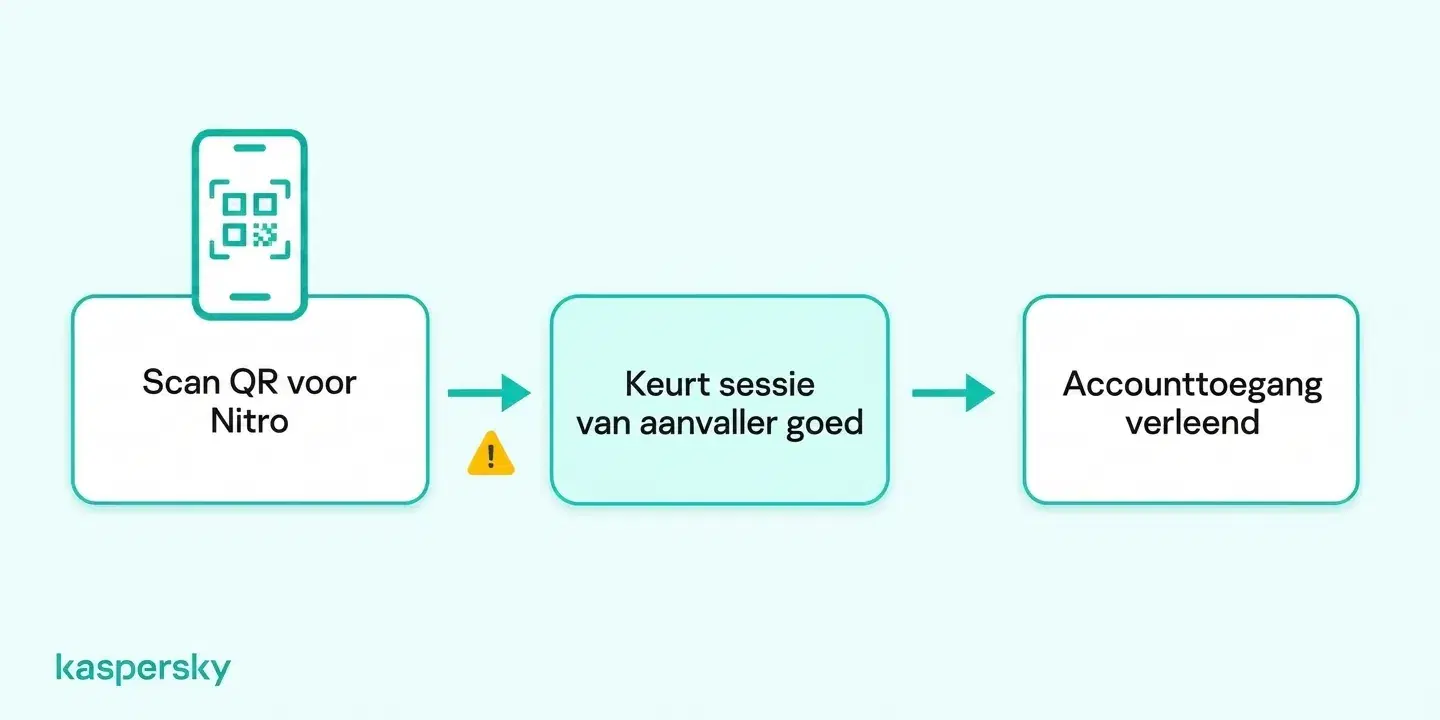
Een andere variant draait om een QR‑code die zogenaamd een gratis Nitro‑beloning vrijgeeft. Oplichters kunnen je misleiden om Discords QR‑code‑inlogfunctie te gebruiken om een sessie te autoriseren die zij controleren. Als je de login goedkeurt, kunnen ze toegang krijgen tot je account zonder je wachtwoord of 2FA‑code te kennen. Zoals uitgelegd in Discords handleiding voor accountbeveiliging, is de QR‑code‑scanner bedoeld voor inloggen, niet voor het claimen van beloningen. Deze techniek is een vorm van quishing (QR‑code‑phishing) of QR‑code‑misleiding.
Valse server‑verificatiezwendel
Oplichters kopiëren het verificatiemerk dat veel servers gebruiken om nieuwe leden niet‑bot te laten lijken, vaak met een kanaal genaamd #verify. In zijn analyse van gekaapte invite‑links beschrijft Kaspersky aanvallers die verlopen Discord‑uitnodigingen overnemen en gebruikers naar een server sturen waar het enige open kanaal een valse verificatiestap is.
In die campagne gebruikten de aanvallers een truc genaamd ClickFix, waarbij gebruikers op de nepverificatiepagina werd gevraagd een commando op hun computer te plakken en uit te voeren. Wie dat deed, installeerde malware die de aanvallers op afstand controle over het apparaat gaf of toegang tot cryptowallet‑gegevens. In andere gevallen word je naar een externe pagina gestuurd en gevraagd in te loggen met Discord, Steam of Microsoft, of een app te autoriseren — waardoor de afzender toegang tot die accounts kan krijgen.
Kwaadaardige gamedownloads en bijlagen
Bij deze zwendel vraagt een vriend of nieuw contact of je een door hen gemaakt spel wilt testen of een mod wilt proberen en stuurt een downloadlink of bestand in de chat. Kaspersky’s overzicht van kwaadaardige activiteit in Discord‑chats beschrijft kwaadwillende bestanden die op Discords eigen servers worden gehost, waardoor een downloadlink betrouwbaarder lijkt.
Het bestand kan een infostealer bevatten, een type malware dat opgeslagen wachtwoorden en sessietokens kopieert en naar de aanvaller stuurt. Met een gestolen sessietoken kan een aanvaller je Discord‑account gebruiken zonder wachtwoord of tweefactorauthenticatie, en mogelijk ook toegang krijgen tot je e‑mail en bankzaken.
Cryptovaluta‑ en financiële zwendel
Op Discord voeren cryptozwendelaars valse giveaways, investeringsgroepen met gegarandeerde rendementen en handelsplatforms die opnames blokkeren totdat je een vergoeding betaalt. Ze doen zich vaak voor als serverbeheerder of een bekend crypto‑project om een betalingsverzoek betrouwbaar te laten lijken.
Je krijgt het geld vaak niet terug, omdat cryptovaluta‑transacties moeilijk te herstellen zijn. Je kunt ook worden gevraagd naar kaartgegevens of de recovery‑phrase van je cryptowallet, die daarna voor verdere fraude of identiteitsdiefstal kan worden gebruikt.
Hoe herken je oplichting op Discord?
Je herkent oplichting op Discord meestal aan de haasten‑tactiek: een ban‑dreiging of een prijs, en het verzoek om op een link te klikken of geld te sturen. Het kan ook afkomstig zijn van een gehackt vriendaccount.
Officiële aankondigingen van Discord verschijnen als systeemberichten. Een gebruikersnaam met "Support" of "Admin" betekent niet dat het account bij Discord hoort, omdat iedereen zo’n naam kan kiezen. Als een vriend ongebruikelijk schrijft, of een moderator of bot je privé benadert over je account, controleer dit dan op een andere manier voordat je reageert. Aanbiedingen die te mooi lijken — zoals een gratis jaar Nitro — zijn ook een veelvoorkomend teken.
Controleer altijd waar een link naartoe gaat voordat je erop klikt; lookalike‑adressen zoals dlscord.com of diiscord.com komen veel voor. Je voorkomt de meeste nep‑inlogpagina’s door zelf discord.com in te typen in plaats van in te loggen via een link.
Je kunt een ontvangen bericht vergelijken met deze veelvoorkomende voorbeelden:
|
Typisch bericht |
Waarschuwingssignalen |
Waarschijnlijk doel |
|
"Ik heb je per ongeluk gemeld, neem contact op met deze support‑agent." |
Een ban‑dreiging en een "medewerker" die je via direct messages benadert |
Accountovername |
|
"Je hebt gratis Nitro gewonnen, scan deze QR‑code om het te claimen." |
Een beloning van een onbekende en het verzoek Discords QR‑code‑scanner te gebruiken |
Accountovername |
|
"Kun je mijn nieuwe spel testen?" |
Een downloadlink of bijlage en druk om het meteen uit te voeren |
Malware en gestolen inloggegevens |
|
"Verifieer om toegang te krijgen tot deze server." |
Een verzoek om in te loggen of een commando op je computer uit te voeren |
Account‑ of apparaatcompromittering |
|
"Doe mee met mijn alliantie in Infinity Kingdom." |
Herhaalde uitnodigingen van een nieuw contact en niet‑officiële downloadlinks |
Spelerrekrutering, referral‑beloningen of mogelijk frauduleuze verzoeken |
|
"Verdubbel je crypto in onze investeringsgroep." |
Gegarandeerde rendementen en kosten om opnames vrij te geven |
Geld of toegang tot je wallet |
Wat moet u doen als u het slachtoffer wordt van oplichting op Discord?
Wat u moet doen hangt af van wat u aan de oplichter hebt gegeven, bijvoorbeeld uw wachtwoord of geld. Onverwachte wijzigingen van wachtwoord of e‑mail kunnen betekenen dat uw account al gecompromitteerd is.
Als u op een verdachte link hebt geklikt of informatie hebt gedeeld
Als u op een verdachte Discord‑link hebt geklikt, sluit de pagina en ga niet verder met interactie. Alleen een phishingwebsite bezoeken leidt meestal niet meteen tot blootstelling van inloggegevens, maar het invoeren van een wachtwoord, goedkeuren van een login of downloaden van een malafide bestand kan uw account of apparaat in gevaar brengen.
Als u uw Discord‑wachtwoord hebt ingevuld of een onbekende login hebt geautoriseerd, verander dan onmiddellijk uw wachtwoord, schakel tweefactorauthenticatie in en controleer uw account op ongeautoriseerde activiteiten. Verander ook wachtwoorden op andere accounts als u dezelfde gegevens elders gebruikte.
Als uw Discord‑account is gehackt
Als de aanvaller het e‑mailadres op uw account heeft gewijzigd, controleer dan de inbox van uw oude e‑mail. Discord stuurt daar een bericht bij adreswijziging en dat kan een link bevatten om de wijziging ongedaan te maken.
Als u zich helemaal niet meer kunt aanmelden, gebruik dan het officiële supportformulier van Discord om uw account als gehackt te melden en stuur het verzoek vanaf het e‑mailadres dat aan het account gekoppeld is. Als de aanvaller ook die e‑mail heeft overgenomen, herstel die dan eerst via uw e‑mailprovider.
Als u weer toegang heeft, verwijder dan onbekende apparaten en geautoriseerde apps en waarschuw uw vrienden over de hack — de aanvaller kan uw account hebben gebruikt om hen dezelfde zwendel te sturen.
Als u malware hebt gedownload of geld hebt verloren
Als u vermoedt dat een bestand kwaadaardig was, verbreek de internetverbinding van het apparaat en voer een volledige scan uit met beveiligingssoftware. Verander daarna uw e‑mail‑ en bankwachtwoorden vanaf een ander apparaat, omdat de malware mogelijk opgeslagen wachtwoorden heeft gekopieerd.
Als u geld hebt overgemaakt of kaartgegevens hebt gedeeld, neem dan zo snel mogelijk contact op met uw bank of betalingsaanbieder — zij kunnen mogelijk de kaart blokkeren of de betaling betwisten.
Hoe meld je oplichting op Discord
Rechtsklikken of lang indrukken op het bericht of het profiel van de afzender en kies Rapporteren. Maak eerst schermafbeeldingen van de gebruikersnaam en berichten, want de afzender kan ze verwijderen, en blokkeer daarna het account.
Discords Trust & Safety‑team gebruikt meldingen om scam‑accounts en servers te verwijderen, maar een melding garandeert niet dat u een gestolen account of het verloren geld terugkrijgt.
Hoe beschermt u uzelf tegen oplichting op Discord?
U kunt het risico op oplichting op Discord verkleinen door uw account te beveiligen, ongewenst contact te beperken en onverwachte verzoeken met voorzichtigheid te behandelen. Deze maatregelen helpen tegen phishing, accountdiefstal, kwaadaardige downloads en social engineering, al voorkomt geen enkele maatregel iedere zwendel.
- Gebruik een sterk, uniek wachtwoord voor Discord en het e‑mailaccount dat eraan gekoppeld is, en schakel tweefactorauthenticatie (2FA) in zodat een gestolen wachtwoord niet voldoende is.
- Beperk directe berichten van serverleden die u niet kent in Discords privacy‑instellingen, en schakel filters in voor mensen die niet op uw vriendenlijst staan.
- Negeer onverwachte bestanden en verificatieverzoeken, en keur nooit een QR‑code‑login goed die u niet zelf hebt gestart of deel uw wachtwoord of tweefactorcodes met niemand die u via bericht benadert.
- Installeer beveiligingssoftware zoals Kaspersky Premium, die kan helpen malware te detecteren en bekende phishingsites te blokkeren voordat u uw inloggegevens invoert.
Onafhankelijk getest en bekroond door toonaangevende labs in de branche.



Gerelateerde artikelen:
- Wat te doen na een phishingaanval
- Wat te doen als uw identiteit is gestolen
- Persoonsgegevenslek beheren en voorkomen
- Hoe herken je nep‑inlogpagina’s en bescherm je je gegevens?
Aanbevolen producten:
FAQs
Kan iemand uw informatie stelen via een Discord‑server?
Ja. Oplichters kunnen een server gebruiken om phishinglinks of kwaadaardige bestanden te plaatsen, en als u op een externe link klikt, kan de eigenaar van die site uw IP‑adres zien. Andere serverleden kunnen uw e‑mailadres of wachtwoord niet zien.
Kan een Discord‑bot uw server compromitteren?
Ja. Een kwaadaardige bot, of een vertrouwde bot waarvan het token is gestolen, kan met zijn rechten kanalen verwijderen of scamlinks plaatsen. Voeg alleen bots toe van ontwikkelaars die u vertrouwt en geef ze geen Administrator‑rechten.
Waarom zouden oplichters toegang tot uw Discord‑account willen?
Oplichters stelen Discord‑accounts om zich voor te doen als vertrouwde gebruikers, privégesprekken te lezen en mogelijk server‑rechten te misbruiken. Accounts met beheerdersrechten zijn extra waardevol omdat aanvallers gemeenschappen kunnen manipuleren, kwaadaardige links kunnen verspreiden of extra slachtoffers kunnen targeten.
Hoe herkent u een ongeautoriseerde Nitro‑verkoper?
Discord zegt dat iedereen die Nitro verkoopt buiten de app of officiële Amazon‑winkel om niet geautoriseerd is; veel van deze verkopers bieden grote kortingen via direct messages. Discord kan Nitro dat op deze manier is gekocht intrekken, en goedkope codes komen vaak van gestolen kaarten.