Wat is juice jacking?
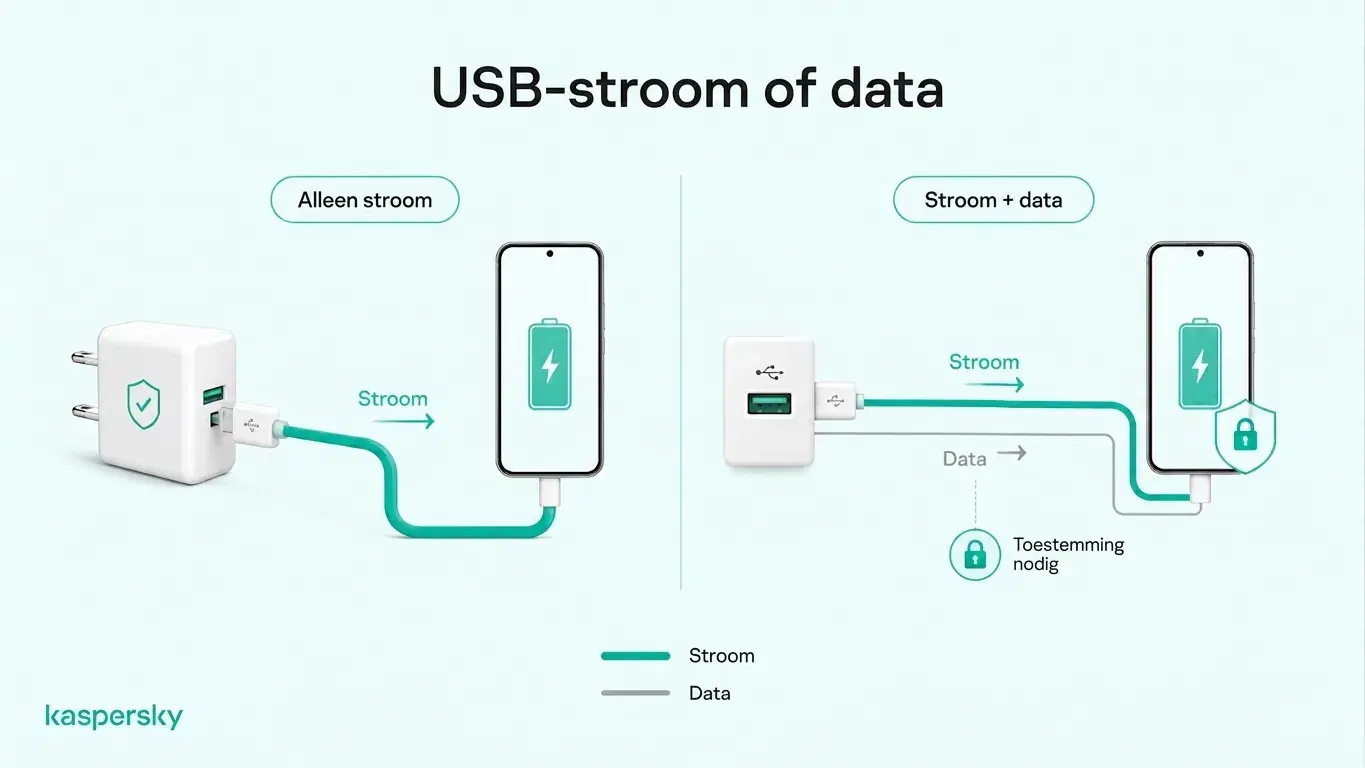
Juice jacking (aanval via een USB‑oplaadpunt waarbij ook data kan worden gelezen of malware geïnstalleerd) is een aanval die misbruikmaakt van een USB‑oplaadverbinding om mogelijk toegang te krijgen tot het aangesloten apparaat. Het risico bestaat omdat USB‑verbindingen zowel stroom als gegevens kunnen vervoeren. Een gecompromitteerd oplaadpunt of -kabel kan proberen een gegevensverbinding tot stand te brengen in plaats van alleen het apparaat op te laden.
De twee belangrijkste zorgen zijn datadiefstal en apparaatcompromittering, waardoor persoonlijke gegevens blootgesteld kunnen worden of kwaadaardige software het apparaat kan overnemen.
Hoe werkt juice jacking?
Juice jacking kan optreden wanneer een telefoon of ander apparaat is aangesloten op een gecompromitteerd USB‑oplaadpunt of een kwaadaardige USB‑kabel. De verbinding kan proberen met het apparaat te communiceren via USB in plaats van alleen stroom te leveren.
Een gemanipuleerd openbaar oplaadpunt kan zo zijn geconfigureerd dat het om datatoegang vraagt of die probeert af te dwingen, terwijl een aangepaste kabel extra hardware kan bevatten die met het aangesloten apparaat communiceert. Moderne telefoons hebben beschermingen die onbevoegde USB‑toegang beperken. Alleen inpluggen in een openbaar punt betekent dus niet automatisch dat het apparaat is gecompromitteerd.
- Juice jacking misbruikt het feit dat USB zowel stroom als data kan voeren.
- De aanval kan plaatsvinden via een gecompromitteerd oplaadpunt of een kwaadaardige kabel.
- De belangrijkste risico's zijn datadiefstal en het compromitteren van het apparaat of installatie van malware.
- Moderne smartphones hebben maatregelen die onbevoegde USB‑gegevensverbindingen beperken.
- Gebruik van een openbaar USB‑oplader betekent niet automatisch dat een aanval heeft plaatsgevonden.
- Veiliger is het om uw eigen wandoplader of powerbank te gebruiken, een alleen‑opladen‑kabel of een USB USB‑datablokker.
Wat zijn de risico's van juice jacking?
De belangrijkste risico's van juice jacking zijn datadiefstal en apparaatcompromittering. Wat een aanvaller kan bereiken hangt af van factoren zoals het apparaat, het besturingssysteem, beveiligingsinstellingen, machtigingen en de gebruikte aanvalsmethode.
Datadiefstal
Als een kwaadaardige USB‑verbinding ongeautoriseerde gegevens toegang krijgt, kan dit informatie op het apparaat blootleggen. Dit kan bijvoorbeeld omvatten:
- Foto's en video’s.
- Contacten en berichten.
- Documenten en andere opgeslagen bestanden.
- Accountinformatie of andere gevoelige persoonlijke gegevens.
Moderne telefoons beperken USB‑gegevens‑toegang op verschillende manieren, dus aansluiting op een gecompromitteerd punt betekent niet automatisch dat alles op het apparaat toegankelijk wordt.
Malware en apparaatcompromittering
Een geavanceerdere juice jacking‑aanval zou mogelijk een kwetsbaarheid in het apparaat of een geautoriseerde USB‑verbinding kunnen misbruiken om malware te installeren of ongeautoriseerde wijzigingen aan te brengen.
Dit kan spyware of andere kwaadaardige software omvatten die activiteit monitort, gegevens verzamelt of ongeautoriseerde toegang behoudt. Hoewel dergelijke aanvallen technisch mogelijk zijn, komen ze niet routinematig voor bij normaal gebruik van openbare USB‑oplaadpunten en hangen ze af van het apparaat en de aanwezige beveiligingsmaatregelen.
Onafhankelijk getest en beloond door de toonaangevende labs in de branche.
Hoe vaak komt juice jacking voor?
Juice jacking is een technisch aangetoonde aanval. Gedocumenteerde aanvallen tegen gewone consumenten lijken momenteel zeldzaam. Veiligheidsonderzoekers hebben laten zien dat kwaadaardige USB‑poorten en kabels in gecontroleerde tests mogelijk de gegevensverbinding kunnen misbruiken. Daarom hebben overheidsinstanties en beveiligingsorganisaties waarschuwingen uitgegeven over het risico.
Die waarschuwingen moeten echter in context worden gezien. Schrijvend voor de ACM, cyberbeveiligingsexpert Tom Kirkham merkt op dat veel gerapporteerde voorbeelden voortkomen uit academisch onderzoek en demonstraties in plaats van uit geverifieerde praktijkgevallen met slachtoffers. Dat betekent niet dat een aanval onmogelijk is, maar suggereert dat het risico in de praktijk lager is dan sommige koppen doen vermoeden.
Verstandige voorzorgsmaatregelen blijven verstandig, vooral bij oudere apparaten of apparaten met gevoelige informatie. Tegelijkertijd bevatten moderne smartphones ingebouwde beschermingen die onbevoegde USB‑gegevensverbindingen bemoeilijken.
Hoe beschermen moderne telefoons tegen juice jacking?
Moderne iPhones en Android‑apparaten beperken wat een onbekende USB‑verbinding kan doen.
Op iPhone en iPad vereist Apple dat het apparaat ontgrendeld is voordat een nieuwe USB of een bekabelde accessoire standaard kan communiceren. Nieuwe accessoires kunnen ook expliciete toestemming vragen. Dit hangt af van het apparaat en de instellingen.
Op veel ondersteunde Android‑apparaten kan USB‑bescherming nieuwe USB‑gegevensverbindingen blokkeren terwijl het scherm vergrendeld is en van de gebruiker verlangen het apparaat te ontgrendelen voordat gegevensoverdracht is toegestaan.
Deze beveiligingen verkleinen het risico van een onbekende oplaadverbinding aanzienlijk, hoewel de mate van bescherming afhangt van het apparaat en hoe de USB‑beveiligingsfuncties zijn geïmplementeerd.
Hoe merkt u of uw telefoon is ge‑juice‑jacked?
Er is geen enkel teken dat onomstotelijk bewijst dat uw telefoon is ge‑juice‑jacked. Toch kunnen bepaalde gedragingen een nader onderzoek rechtvaardigen, vooral als ze kort na gebruik van een onbekend oplaadpunt of kabel optreden.
Mogelijke waarschuwingssignalen zijn:
- Onverwachte Trust-, Share Data-, File Transfer‑ of soortgelijke USB‑meldingen of -verzoeken.
- Onbekende apps, instellingen of machtigingen die op het apparaat verschijnen.
- Ongebruikelijk mobiel dataverkeer.
- Aanhoudende oververhitting of buitensporig batterijverbruik.
- Frequent crashen of onverklaarbare herstarts.
- Merkbare en aanhoudende prestatieverslechtering.
Deze symptomen kunnen ook gewone oorzaken hebben, zoals een verouderde batterij of softwareproblemen. Onverwachte USB‑trust‑ of gegevensoverdrachtsverzoeken zijn directer relevant omdat ze aangeven dat de verbinding meer probeert te doen dan alleen stroom leveren.
Hoe kunt u juice jacking voorkomen?
De eenvoudigste manier om het risico op juice jacking te verkleinen is onnodige USB‑gegevensverbindingen te vermijden wanneer u onderweg oplaadt. Dat betekent vaak dat u uw eigen oplaadapparatuur gebruikt waar mogelijk.
Gebruik veiligere oplaadmethodes
Een persoonlijke wandoplader aangesloten op een standaard AC‑stopcontact of een powerbank heeft de voorkeur, omdat de telefoon dan niet afhankelijk is van een onbekende USB‑gegevensverbinding.
|
Oplaadmethode |
USB gegevensblootstelling |
Juice‑jacking‑blootstelling |
|
Persoonlijke wandadapter + AC‑stopcontact |
Geen risico van het stopcontact zelf |
Laag |
|
Persoonlijke powerbank |
Geen risico van een openbaar USB‑bron |
Laag |
|
Alleen‑opladen‑kabel |
Datalijnen uitgeschakeld |
Laag |
|
USB USB‑datablokker |
Blokkeert datapinnen terwijl stroom doorgaat |
Laag |
|
Openbaar USB‑oplaadpunt |
Mogelijke dataverbinding |
Potentieel |
|
Onbekende of geleende USB‑kabel |
Mogelijke dataverbinding |
Potentieel |
Als een openbaar USB‑poort de enige optie is, kan een alleen‑opladen‑kabel of een USB USB‑datablokker gegevensoverdracht voorkomen terwijl het apparaat toch oplaadt.
Bescherm uw telefoon bij gebruik van openbare USB‑punten
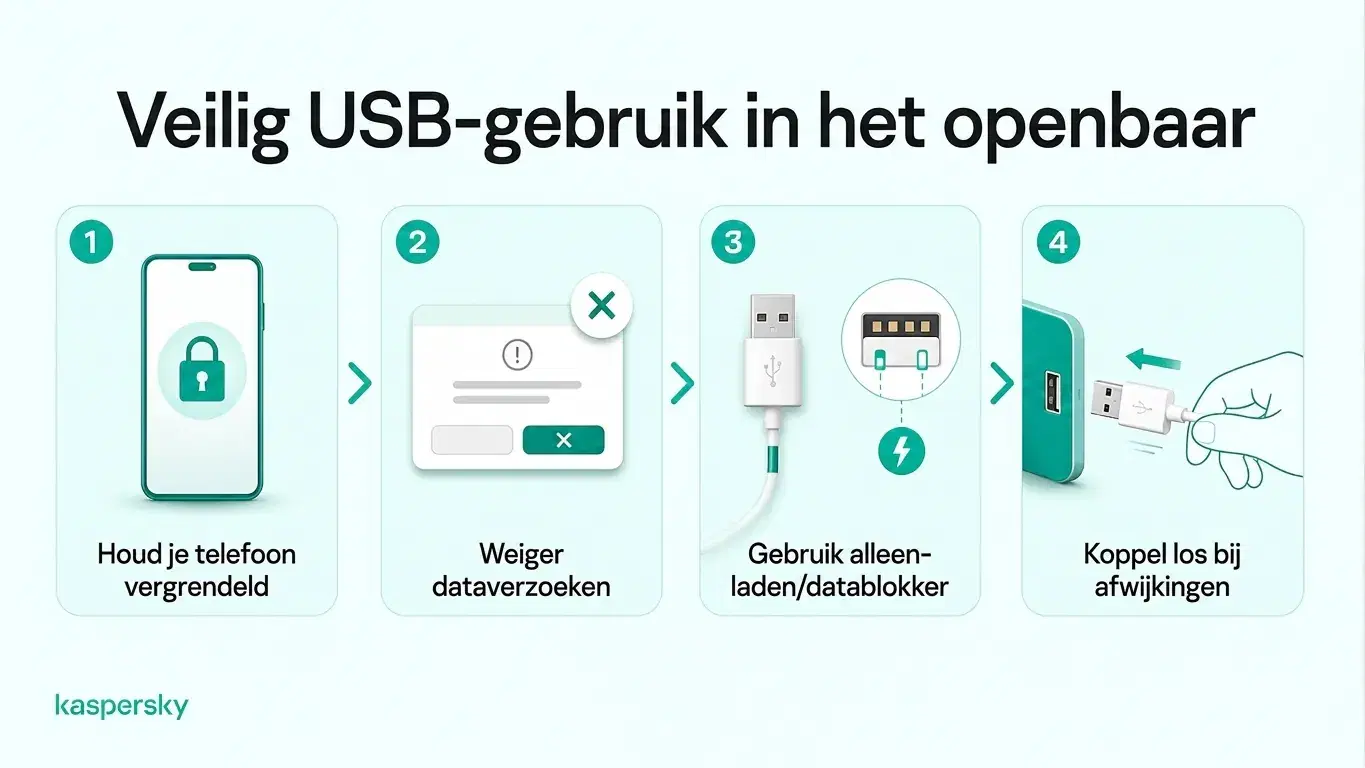
Als u toch een openbaar USB‑verbinding moet gebruiken:
- Houd de telefoon vergrendeld tijdens het opladen.
- Weiger onverwachte Trust-, Share Data‑ of File Transfer‑verzoeken of soortgelijke prompts.
- Houd het besturingssysteem up‑to‑date.
- Vermijd het gebruik van onbekende of onbeheerde oplaadkabels.
- Maak direct los als het apparaat zich onverwacht gedraagt of toegang vraagt die u niet had verwacht.
Wat moet u doen als u juice jacking vermoedt?
Het gebruik van een openbaar USB‑oplader betekent niet automatisch dat uw telefoon is gecompromitteerd. Als iets verdachts lijkt, neem dan de volgende stappen.
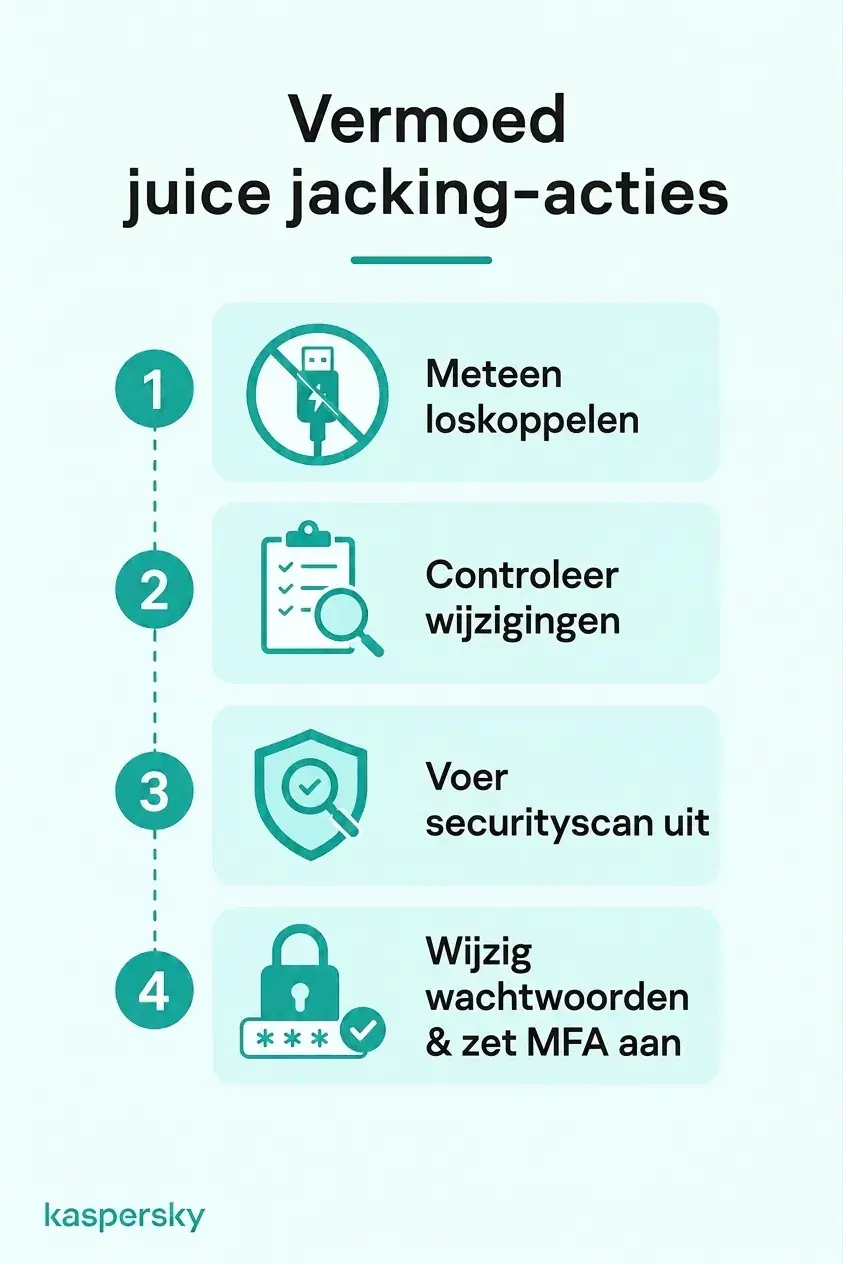
U moet:
- Maak direct los van de verdachte poort of kabel.
- Controleer het apparaat op onverwachte wijzigingen of beveiligingswaarschuwingen.
- Voer een beveiligingsscan uit met vertrouwde beveiligingssoftware.
- Als accountcompromittering wordt vermoed, verander belangrijke wachtwoorden vanaf een vertrouwd apparaat en schakel multi‑factor (meervoudige verificatie) in waar mogelijk.
- Houd bank-, e‑mail‑ en andere belangrijke accounts in de gaten op ongewone activiteiten.
Een fabrieksreset of professionele technische hulp is meestal alleen nodig bij duidelijke tekenen dat het apparaat zelf is gecompromitteerd.
Gerelateerde artikelen:
- Wat is cyberbeveiliging en waarom is het vandaag belangrijk?
- Hoe kan datadiefstal plaatsvinden via openbare oplaadpunten?
- Risico's van openbare wifi
- Wat is social engineering en hoe beïnvloedt het cyberbeveiliging?
__Aanbevolen producten:
- Kaspersky Premium
- Download een gratis proefperiode van 30 dagen van ons premium‑plan
- Kaspersky Mobile Security
FAQ
Wat is een USB USB‑datablokker?
Een USB USB‑datablokker is een klein adaptertje dat stroom doorlaat bij een USB‑verbinding, terwijl de datapinnen worden geblokkeerd. Het kan helpen het risico op ongewenste gegevensoverdracht te verkleinen bij gebruik van openbare USB‑oplaadpunten.
Waar kan juice jacking gebeuren?
Juice jacking kan mogelijk overal plaatsvinden waar een onbekend USB‑oplaadpunt of -kabel wordt gebruikt, waaronder luchthavens, hotels, cafés, vervoershubs of openbare oplaadpunten.
Kan juice jacking via een oplaadkabel plaatsvinden?
Ja. Een kwaadaardige of aangepaste USB‑kabel kan zowel een dataverbinding tot stand brengen als stroom leveren, daarom moet u onbekende of ongevraagde kabels met voorzichtigheid behandelen.
Is het veilig om uw telefoon op te laden via een openbaar stopcontact?
Over het algemeen wel. Het gebruik van uw eigen wandadapter met een standaard AC‑stopcontact voorkomt de USB‑gegevensverbinding die het juice jacking‑risico veroorzaakt.