Richten hackers zich echt op het mkb?
Kleine bedrijven trekken hackers aan omdat ze vaak waardevolle gegevens en financiële transacties verwerken, maar minder middelen hebben om systemen afdoende te beveiligen. Cybercriminelen benutten deze kansen om geld te stelen, accounts te compromitteren of toegang te krijgen tot grotere organisaties.
Niet elke aanval is persoonlijk gericht op één bedrijf. Veel cyberaanvallen zijn geautomatiseerd of opportunistisch van aard: aanvallers gebruiken tools om blootgestelde systemen en veelvoorkomende zwaktes te vinden. Andere aanvallen zijn juist bewust gericht op specifieke bedrijven, medewerkers, leveranciersrelaties of betaalprocessen.
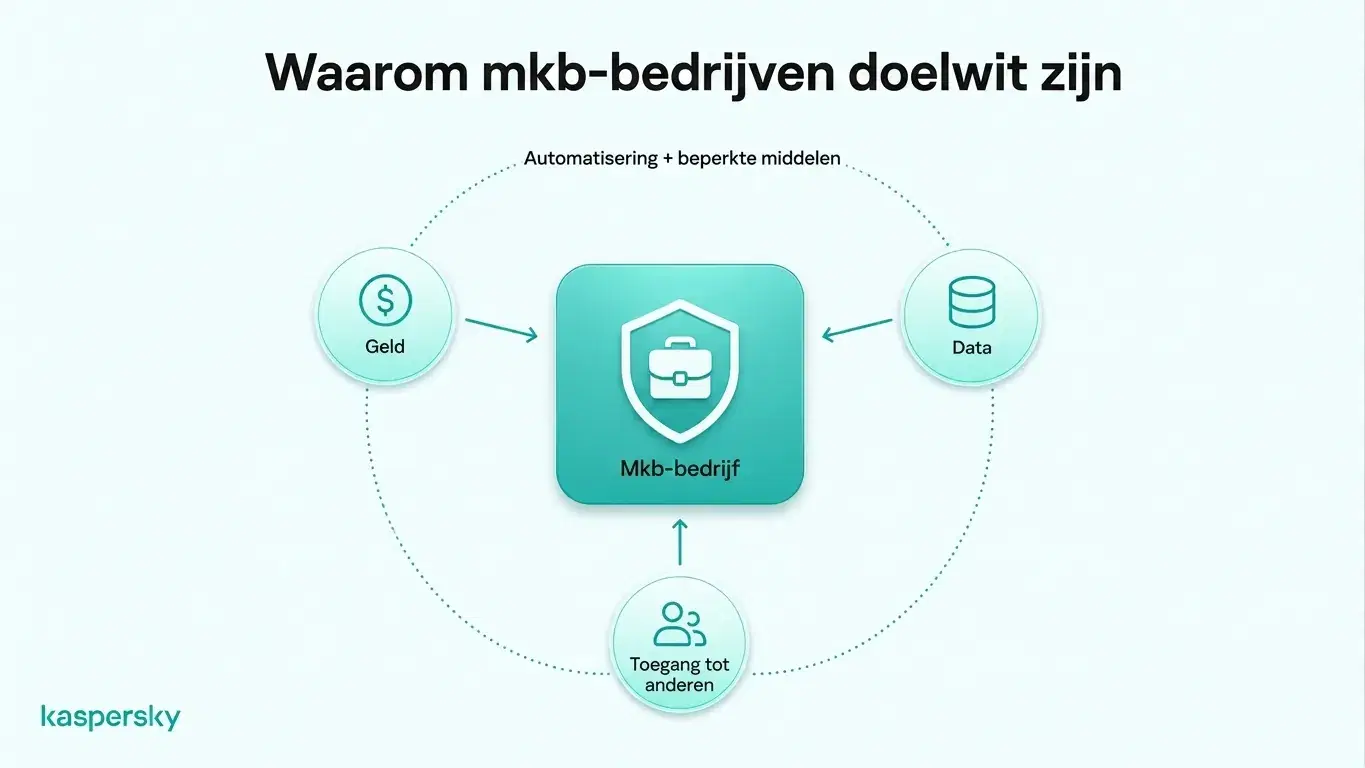
Geld is een voor de hand ligend motief. Aanvallers proberen soms rechtstreeks van bedrijfsrekeningen te stelen of voeren andere vormen van frauduleuze betalingen uit. Losgeldeisen (ransomware) zijn een andere manier waarop cybercriminelen aan geld proberen te komen.
Kleine ondernemingen bewaren vaak waardevolle informatie, zoals klantgegevens, personeelsdossiers, inloggegevens en commercieel gevoelige informatie. Hun relaties met grotere organisaties maken ze bovendien aantrekkelijk: via een gecompromitteerde leverancier kunnen aanvallers soms toegang krijgen tot andere bedrijven.
Een andere factor is middelen: kleinere bedrijven hebben vaak beperkte IT-ondersteuning en minder formele cybersecurityprocessen. Dat betekent niet dat kleine bedrijven automatisch onveilig zijn, maar het kan gemeenschappelijke zwaktes lastiger en trager maken om te verhelpen.
Wat u moet weten:
- Kleine bedrijven kunnen direct het doelwit zijn, maar veel aanvallen zijn geautomatiseerd of opportunistisch in plaats van specifiek op één bedrijf gericht.
- Cybercriminelen zijn vaak gemotiveerd door frauduleuze betalingen, losgeld, toegang tot bedrijfsaccounts of het verkrijgen van waardevolle klant‑ en bedrijfsgegevens.
- Zakelijke e‑mail, werknemers‑inloggegevens, klantendossiers en leveranciersrelaties kunnen een klein bedrijf aantrekkelijk maken voor aanvallers.
- Verbindingen met grotere organisaties creëren bovendien ketenrisico, waardoor kleinere bedrijven als tussenstap naar andere doelwitten worden gebruikt.
- Beperkte IT-middelen en weinig toegewezen beveiligingsprocessen vergroten de blootstelling als bekende zwaktes onopgemerkt blijven.
- Basale beschermingen zoals multifactorauthenticatie, unieke wachtwoorden, beveiligingsupdates, endpointbeveiliging, bewustwording van medewerkers en geteste backups kunnen veelvoorkomende risico’s sterk verminderen.
Hoe vallen hackers mkb-bedrijven aan?
Hackers vallen mkb‑bedrijven vaak aan via phishing, social engineering, gestolen inloggegevens, malware, ransomware en verouderde of niet‑gepatchte software. Deze methoden geven aanvallers toegang tot bedrijfsaccounts, gevoelige informatie of kritieke systemen zonder dat er geavanceerde technieken nodig zijn.
Phishing en business email compromise
Phishingmails, valse inlogpagina’s, identiteitsfraude en andere vormen van social engineering worden vaak gebruikt om inloggegevens te stelen of betaalopdrachten te manipuleren.
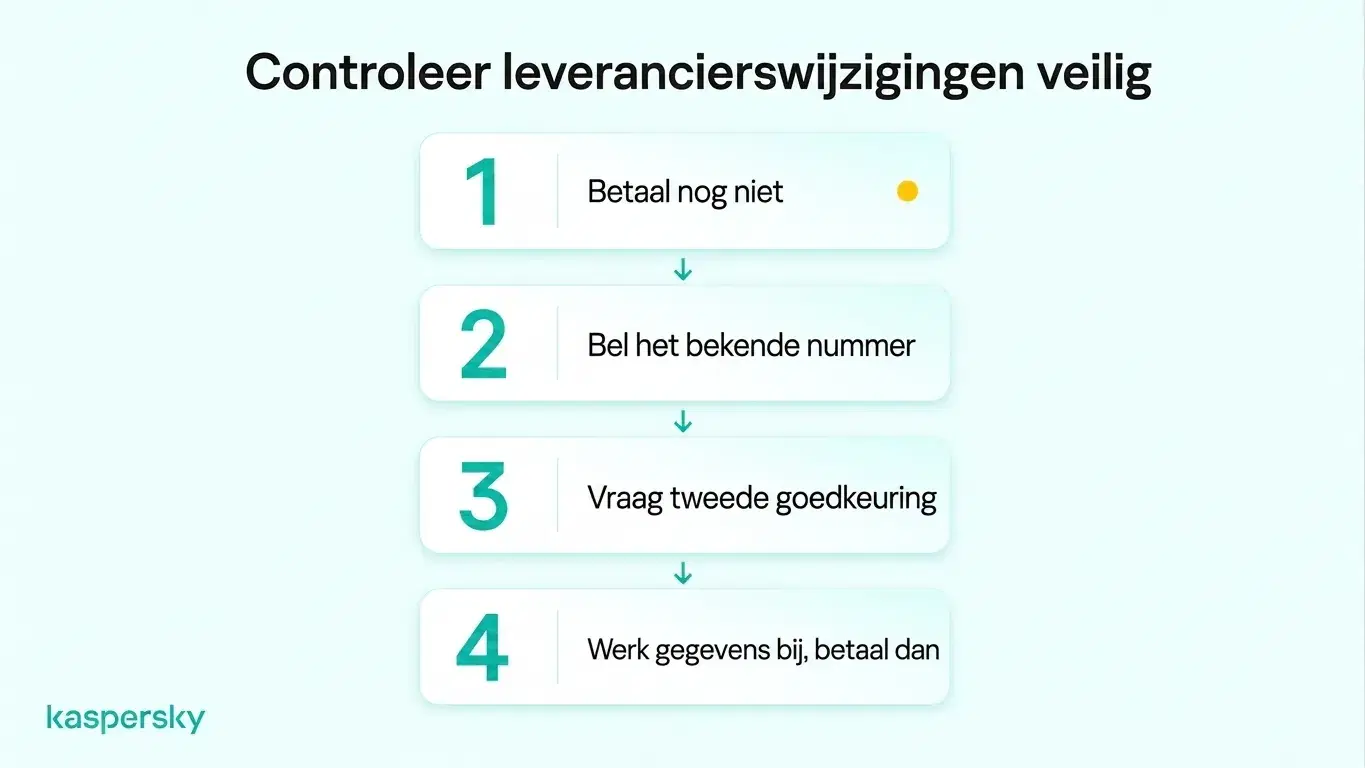
Een typisch voorbeeld is een fraudulent leveranciersfactuur: een aanvaller doet zich voor als een bekende leverancier en stuurt een ogenschijnlijk echte factuur met afwijkende bankgegevens. Wordt die wijziging niet onafhankelijk geverifieerd, dan kan het bedrijf geld rechtstreeks naar de aanvaller overmaken.
Malware en ransomware
Malwarekan informatie stelen, activiteiten monitoren of aanvallers ongeautoriseerde toegang geven tot apparaten. Ransomware kan bedrijfsbestanden versleutelen en de bedrijfsvoering verstoren. Sommige ransomware‑aanvallen omvatten ook het stelen van gevoelige gegevens en het dreigen deze openbaar te maken tenzij losgeld wordt betaald.
Gecompromitteerde inloggegevens
Zwakke of gelekte wachtwoorden geven aanvallers vaak toegang tot zakelijke e‑mail en andere accounts. Eenmaal binnen kunnen zij berichten lezen, zich voordoen als medewerkers of vertrouwde accounts gebruiken om klanten en leveranciers te benaderen.
Software‑kwetsbaarheden
Niet‑gepatchte applicaties en onveilig geconfigureerde diensten voor toegang op afstand kunnen invalswegen naar bedrijfssystemen vormen. Software up‑to‑date houden sluit bekende kwetsbaarheden voordat aanvallers ze kunnen misbruiken.
Wat gebeurt er als een klein bedrijf gehackt wordt?
Een geslaagde cyberaanval kan een klein bedrijf geld kosten, de dagelijkse operatie verstoren, gevoelige informatie blootleggen en het vertrouwen van klanten schaden. De impact is vaak groter voor bedrijven met beperkte financiële reserves of herstelmogelijkheden.
Financiële verliezen zijn meestal het eerste probleem. Kosten ontstaan door frauduleuze betalingen, herstelwerk, gemiste omzet, vervanging van systemen of afhandeling van afpersingsdreigingen. Dergelijke kosten zijn voor veel kleine bedrijven lastig op te vangen.
Operationele verstoring kan voor het mkb bijzonder ingrijpend zijn. Als essentiële accounts, bestanden, betaalsystemen of clouddiensten niet beschikbaar zijn, stopt vaak het dagelijkse werk. Zonder toegewezen IT-ondersteuning kost het herstel van toegang en het hervatten van normale activiteiten extra tijd.
Cyberaanvallen kunnen bovendien leiden tot data‑inbreuken die klant‑, werknemer‑ of vertrouwelijke bedrijfsinformatie blootleggen. Afhankelijk van de aard van de gegevens en de geldende wetgeving kan een bedrijf verplicht zijn het incident te onderzoeken, betrokkenen te informeren of aangifte te doen bij de bevoegde autoriteiten.
Klanten en zakenpartners kunnen hun vertrouwen verliezen als gevoelige informatie uitlekt of diensten worden verstoord. Dat is voor kleine bedrijven die sterk afhankelijk zijn van terugkerende klanten en langdurige relaties vaak extra schadelijk.
Hoe kan het mkb zich verdedigen tegen hackers?
Kleine bedrijven kunnen het risico op cyberaanvallen verlagen door accounts te beveiligen met sterke wachtwoorden en MFA, apparaten up‑to‑date te houden, betrouwbare endpointbeveiliging te gebruiken en medewerkers te trainen in het herkennen van social engineering. Reguliere backups en duidelijke procedures voor incidentmelding bieden extra bescherming.
Beveilig zakelijke accounts. Gebruik sterke en unieke wachtwoorden voor bedrijfsaccounts en sla deze op in een gerenommeerde wachtwoordmanager in plaats van inloggegevens te hergebruiken.
Multifactorauthenticatie (MFA) moet worden ingeschakeld voor belangrijke accounts zoals e‑mail, cloudplatforms, financiële diensten en beheerdersaccounts. Werknemers mogen alleen toegang hebben tot systemen en informatie die zij voor hun functie nodig hebben.
Bescherm apparaten en software. Bedrijfs‑laptops, telefoons en andere apparaten moeten snel beveiligingsupdates ontvangen. Betrouwbare endpointbeveiliging helpt ook bij het detecteren en blokkeren van malware, ransomware, kwaadaardige websites en andere dreigingen. Oude of niet‑ondersteunde software moet, waar mogelijk, vervangen worden wanneer die toegang biedt tot belangrijke systemen.
Onafhankelijk getest en onderscheiden door de toonaangevende laboratoria in de sector.



Werknemers moeten weten hoe ze phishing en ongebruikelijke betaalverzoeken herkennen. Bedrijven zouden ook eenvoudige verificatieprocedures moeten inrichten zodat personeel niet alleen op een e‑mail of bericht hoeft te vertrouwen om de echtheid te bepalen.
Bereid u voor op mogelijke beveiligingsincidenten. Houd veilige backups van belangrijke bedrijfsgegevens en test deze periodiek om te controleren of herstel daadwerkelijk mogelijk is. Werknemers moeten ook weten wie ze moeten bellen bij verdachte berichten, verlies van een apparaat of vermoeden van accountcompromis.
Gerelateerde artikelen:
- Wat zijn oplichtingssites en hoe voorkomt u dat u erop terechtkomt?
- Wat malware nodig heeft om te gedijen
- Hoe datadiefstal te voorkomen
- Waarom cyberbeveiliging voor kleine bedrijven cruciaal is voor uw bescherming
Aanbevolen producten:
- Kaspersky Premium
- Download een gratis proefperiode van 30 dagen van ons premium‑plan
- Kaspersky Mobile Security
FAQs
Kunnen hackers een klein bedrijf aanvallen dat geen website heeft?
Ja. Een website is slechts één mogelijke ingang. Aanvallers kunnen bedrijfs‑e‑mail, cloudaccounts, apparaten van medewerkers, diensten voor toegang op afstand, wachtwoorden en leveranciers als aanvalsvector benutten, zelfs als het bedrijf geen publieke website heeft.
Hoe kan een klein bedrijf zien of hackers toegang hebben gekregen tot zijn systemen?
Waarschuwingssignalen zijn onder meer onbekende inlogmeldingen, onverwachte wachtwoordwijzigingen, nieuwe doorstuurregels in e‑mail, ongebruikelijke betalingen, onbekende software of afwijkend gedrag van apparaten. Beveiligingssoftware en account‑activiteitslogs kunnen ook helpen bij het opsporen van verdachte toegang.
Wie is verantwoordelijk voor cloud‑beveiliging?
Cloudbeveiliging is doorgaans een gedeelde verantwoordelijkheid tussen de aanbieder en de gebruiker van de dienst. De aanbieder beschermt meestal de onderliggende cloudinfrastructuur; de klant blijft verantwoordelijk voor accountbeveiliging, toegangsrechten, configuraties en de data die hij opslaat. De precieze taakverdeling hangt af van de gebruikte clouddienst.
Welke sectoren worden het vaakst door cyberaanvallen getroffen?
Volgens het Verizon Data Breach Investigations Report (DBIR) 2026 noteerden de sectoren productie, professionele dienstverlening, publieke administratie, gezondheidszorg en financiële dienstverlening enkele van de hoogste aantallen bevestigde datalekken. Toch lopen bedrijven in alle sectoren en van alle groottes risico op cyberaanvallen.