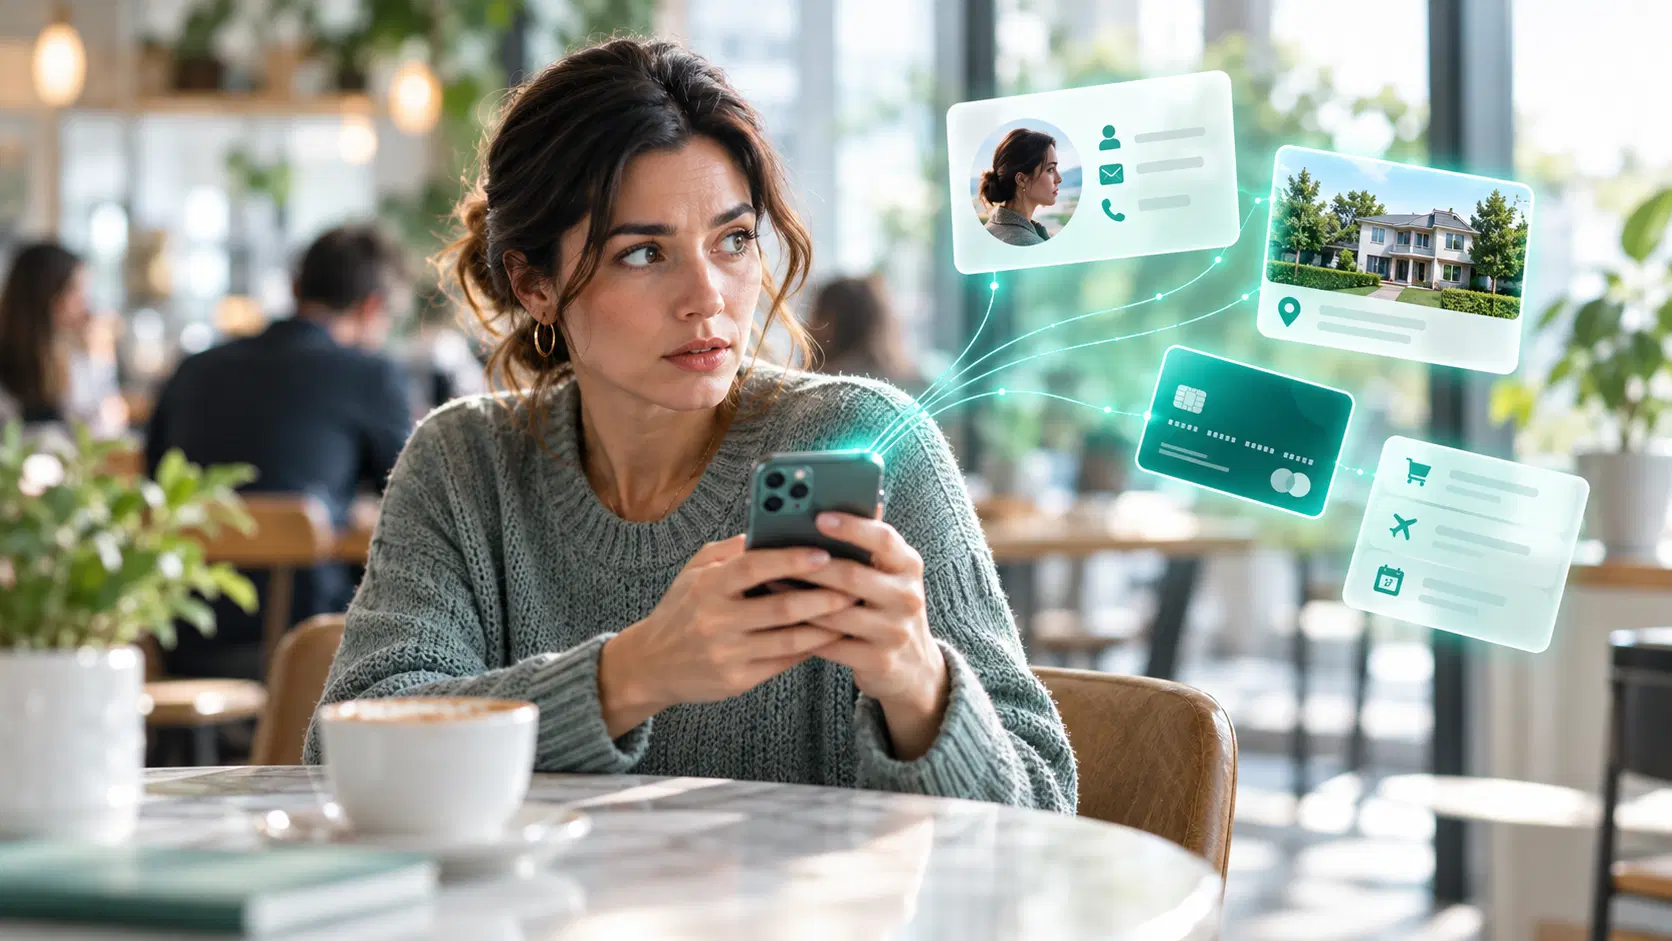
Hoe krijgen oplichters uw persoonlijke gegevens?
Oplichters kunnen op veel verschillende manieren aan persoonlijke gegevens komen. Soms lokken ze mensen met phishing‑berichten, valse websites, neptoeroepen, quizzes, enquêtes of andere vormen van social engineering om informatie prijs te geven. Gegevens kunnen ook rechtstreeks van een apparaat worden gestolen met malware, openbaar komen bij een datalek, verzameld worden uit openbare bronnen of verkregen worden via fysieke methoden zoals skimmen of gestolen post.
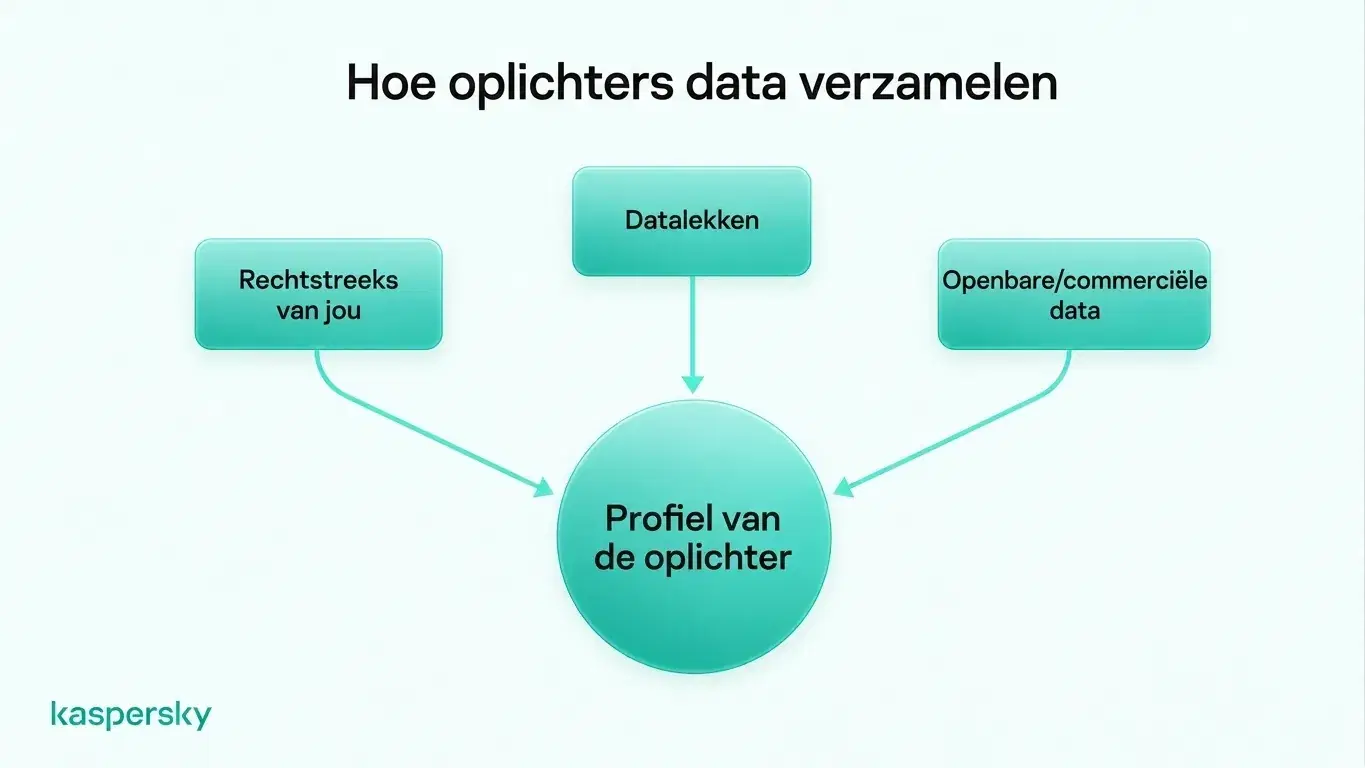
Oplichters combineren vaak informatie uit meerdere bronnen in plaats van te vertrouwen op één enkele hack. Door gegevens te koppelen kunnen zij meer over iemand te weten komen en hun oplichtingspogingen geloofwaardiger maken.
- Oplichters verkrijgen informatie meestal op drie hoofdmanieren: direct van het slachtoffer, via gelekte of gehackte data en uit openbare of commercieel verkrijgbare bronnen.
- Verschillende gegevensstukken kunnen gecombineerd worden tot een veel gedetailleerder profiel; daarom weet een oplichter soms al legitieme persoonlijke details.
- Kaspersky‑onderzoek uit 2025 toonde aan dat 88,5% van de geanalyseerde phishingaanvallen gericht was op het stelen van accountgegevens.
- Dat een beller of bericht een naam, adres, bank of werkgever noemt, bewijst niet dat de afzender echt is.
- Beveiligingssoftware, betrouwbare downloads, het tijdig installeren van updates en het delen van minder persoonlijke informatie online kunnen verminderen hoeveel data oplichters kunnen verzamelen.
- Unieke wachtwoorden en tweefactorauthenticatie (2‑stapsverificatie) maken gelekte inloggegevens veel minder bruikbaar als persoonlijke data toch wordt blootgesteld.
Phishing en social engineering
Phishing en andere vormen van social engineering draaien om manipulatie, niet om technische hacking. Oplichters kunnen e‑mails sturen of telefoontjes plegen die lijken te komen van een bank, bezorgdienst, overheidsdienst, werkgever of een andere vertrouwde organisatie.
Deze oplichtingsvormen kunnen verschillende gedaanten hebben. Smishing (sms‑phishing) gebruikt sms‑berichten. Vishing gebruikt spreektelefoontjes. Valse websites, webshops, quizzes, enquêtes, prijsvragen en giveaways worden ook vaak ontworpen om persoonlijke gegevens te verzamelen.
Het doel is meestal om het slachtoffer over te halen gegevens te geven zoals gebruikersnamen, wachtwoorden, betaalgegevens of andere identificerende informatie. De oplichter wil vaak dat iemand op een kwaadaardige link klikt of toegang verleent tot het apparaat.
Infostealers en andere malware
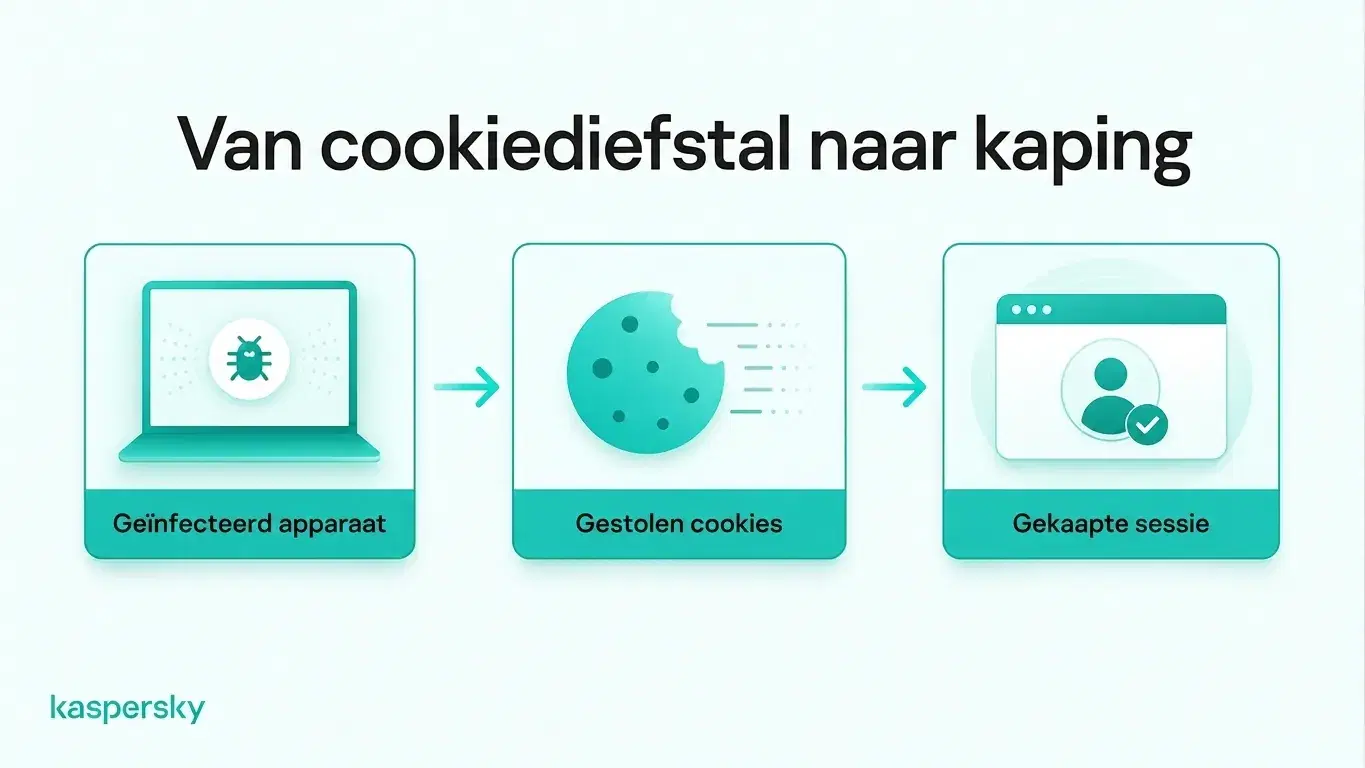
Malware kan persoonlijke gegevens rechtstreeks van een geïnfecteerd apparaat verzamelen. Infostealers zijn een type malware dat specifiek is ontwikkeld om gegevens te vinden en te stelen, zoals opgeslagen wachtwoorden, browsercookies, betaalgegevens, bestanden en andere gevoelige informatie.
Malware kan apparaten infecteren via kwaadaardige downloads, phishing‑bijlagen, gecompromitteerde websites of valse apps die zich voordoen als legitieme software.
Browsercookies kunnen ook waardevol zijn. Gestolen sessiecookies kunnen aanvallers in staat stellen een actieve sessie te kapen zonder het wachtwoord opnieuw in te voeren. Daarom kan malware op een vertrouwd apparaat meer blootleggen dan alleen lokaal opgeslagen bestanden.
Datalekken
Persoonlijke informatie kan ook vrijkomen door een bedrijf of online dienst, zelfs als het individu zelf niets fout heeft gedaan.
Een datalek kan e‑mailadressen, telefoonnummers, namen, wachtwoorden, betaalinformatie, geboortedata of andere accountgegevens onthullen. Gestolen inloggegevens kunnen vervolgens in latere oplichting worden hergebruikt of worden doorverkocht aan andere criminelen op het dark web.
Gehackte data blijft vaak lange tijd bruikbaar. Zelfs als een oud wachtwoord niet meer geldig is, kunnen andere gegevens zoals e‑mail, telefoonnummer, thuisadres of geboortedatum gecombineerd worden met nieuwere informatie voor vormen van identiteitsfraude.
Openbare bronnen en data‑makelaars
Niet alle informatie die oplichters gebruiken is gestolen. Een deel is al openbaar of commercieel beschikbaar.
Socialmediaprofielen kunnen namen, werkgevers, familieleden, locaties, verjaardagen, interesses, reisplannen en andere persoonlijke details prijsgeven. Openbare registers, personenzoekmachines, adresgidsen en data brokers kunnen extra gegevens leveren zoals contactgegevens, adressen en demografische informatie.
Fysieke methoden
Oplichters verzamelen ook offline informatie. Shoulder surfing betekent dat iemand meekijkt terwijl u gevoelige gegevens invoert op een openbaar apparaat.
Skimmende apparaten kunnen betaalpasgegevens vastleggen, terwijl gestolen post bankafschriften, accountgegevens of identiteitsdocumenten kan bevatten. Weggeworpen papieren die niet veilig worden vernietigd kunnen ook waardevolle persoonlijke informatie blootgeven.
Wat kunnen oplichters met uw persoonlijke gegevens doen?
Wat oplichters met persoonlijke gegevens kunnen doen hangt af van welke gegevens ze bemachtigen. Zelfs een e‑mailadres of telefoonnummer kan worden gebruikt voor phishing of andere gerichte oplichting, terwijl aanvullende informatie overtuigender identiteitsvervalsing, accountovername of identiteitsdiefstal mogelijk maakt.
Zo kan een oplichter een e‑mailadres uit een datalek combineren met een werkgeverse‑gegevenspunt van sociale media. Vervolgens kan diegene een phishingbericht sturen dat zogenaamd van de HR‑afdeling van dat bedrijf komt, waardoor het verzoek geloofwaardiger lijkt.
Dat iemand echte persoonlijke details kent, betekent niet dat een beller of bericht betrouwbaar is.
Oplichters gebruiken verschillende soorten persoonlijke informatie voor uiteenlopende doelen:
|
Blootgestelde informatie |
Wat oplichters ermee kunnen doen |
|
E‑mailadressen en telefoonnummers |
Gerichte phishingberichten, neptelefoontjes of frauduleuze accountmeldingen verzenden. |
|
Gebruikersnamen en wachtwoorden |
Proberen toegang te krijgen tot accounts of hergebruikte inloggegevens op andere diensten te testen. |
|
Betaalpas‑ of bankgegevens |
Ongeautoriseerde betalingen of financiële fraude plegen, afhankelijk van welke gegevens zijn verkregen. |
|
Namen, adressen en sociale‑media‑gegevens |
Zich voordoen als vertrouwde contacten of scams geloofwaardiger laten lijken. |
|
Identiteitsdocumenten en gevoelige persoonlijke data |
Pogingen tot identiteitsdiefstal, frauduleuze aanvragen of account‑impersonatie ondernemen. |
|
Browsercookies en actieve sessies |
Mogelijk ingelogde accounts kapen zonder het wachtwoord opnieuw in te voeren. |
Wat moet u doen als een oplichter uw persoonlijke gegevens heeft?
De eerste stap is vaststellen welke persoonlijke gegevens mogelijk zijn blootgesteld. De juiste reactie hangt af van het type gegevens, of een account is geopend en of een apparaat is gecompromitteerd.
|
Blootgestelde informatie |
Hoofdrisico |
Wat te doen |
|
Wachtwoorden of accountgegevens |
Accountovername en ongeautoriseerde toegang |
Wijzig de getroffen wachtwoorden, ook op andere accounts waar u hetzelfde wachtwoord gebruikte. Schakel tweefactorauthenticatie (2‑stapsverificatie) in, controleer accountactiviteit en meld onbekende sessies af. |
|
Betaalpas‑ of bankgegevens |
Ongeautoriseerde betalingen en financiële fraude |
Neem onmiddellijk contact op met uw bank of kaartuitgever. Vraag of de kaart of rekening geblokkeerd of vervangen moet worden en controleer recente transacties. |
|
Identiteitsdocumenten of gevoelige persoonlijke details |
Identiteitsdiefstal en imitatie |
Neem contact op met de verantwoordelijke uitgevende instantie of dienst voor advies. Houd verdachte accounts of aanvragen op uw naam in de gaten en meld vermoedelijke identiteitsdiefstal. |
|
E‑mailadres of telefoonnummer |
Phishing, neptelefoontjes en gerichte imitatie |
Wees voorzichtig met onverwachte berichten en oproepen, vooral als ze echte persoonlijke details bevatten. Vermijd verdachte links en verifieer verzoeken via een officieel contactkanaal. |
|
Browsercookies, actieve sessies of malware‑gerelateerde data |
Sessiekaping en verdere diefstal van inloggegevens |
Controleer en reinig het getroffen apparaat met vertrouwde beveiligingssoftware. Wijzig daarna belangrijke wachtwoorden vanaf een schoon apparaat, beëindig actieve sessies waar mogelijk en controleer accountactiviteit. |
Blijf belangrijke accounts monitoren op verdachte aanmeldingen, pogingen tot wachtwoordherstel en ongeautoriseerde transacties. Meld misbruik zodra het is bevestigd bij de betreffende aanbieder of organisatie.
Hoe kunt u uw persoonlijke gegevens beschermen tegen oplichters?
Het beschermen van persoonlijke gegevens begint met het moeilijker maken voor oplichters om bruikbare informatie te verzamelen. Wees terughoudend met onverwachte berichten of oproepen, zeker wanneer er sprake is van haast of wanneer er om accounttoegang wordt gevraagd. Controleer ogenschijnlijk legitieme verzoeken altijd via een officieel contactkanaal voordat u gegevens deelt of toegang verleent.
Accounts hebben ook sterke bescherming nodig. Gebruik voor elk online account een ander wachtwoord. Deze kunnen worden opgeslagen in een betrouwbare wachtwoordmanager. Schakel daarnaast waar mogelijk tweefactorauthenticatie (2‑stapsverificatie) in. Dat betekent dat uw wachtwoord alleen niet genoeg is om bij een account te komen.
Bescherm apparaten tegen malware en infostealers. Download apps en software alleen uit vertrouwde bronnen, installeer beveiligingsupdates snel en gebruik gerenommeerde beveiligingssoftware die kwaadaardige bestanden, websites en andere bedreigingen kan detecteren.
Beperk welke persoonlijke informatie online beschikbaar is door uw privacyinstellingen op social media te controleren en onnodige publieke gegevens, zoals verjaardagen, gezinsinformatie of reisplannen, te verwijderen. Verwijder ongebruikte accounts en haal persoonlijke informatie van online diensten die u niet meer gebruikt.
Let op datalekmeldingen en verdachte aanmeldingswaarschuwingen. Deze voorzorgsmaatregelen voorkomen niet elk datalek, maar verkleinen uw blootstelling en helpen u om sneller te reageren voordat gestolen informatie wordt misbruikt.
Kaspersky Premium combineert antivirusbescherming met tools die ontworpen zijn om kwaadaardige websites en phishing‑pogingen te blokkeren, datalekken en wachtwoordlekken te detecteren en wachtwoorden veilig te beheren.
Onafhankelijk getest en bekroond door de toonaangevende labs in de branche.



Gerelateerde artikelen:
- Wat weet u van nepwebsites (scam websites)?
- Hoe voorkomt u effectief social engineering‑aanvallen?
- Wat zijn de beste tips om phishing te voorkomen?
- Hoe voorkomt u dat gegevens worden gestolen?
Aanbevolen producten:
- Kaspersky Premium
- Download een gratis proefversie van 30 dagen van ons premium‑plan
- Kaspersky Mobile Security
FAQs
Kunnen oplichters uw gegevens krijgen alleen via een sms of telefoontje?
Meestal niet alleen door het bericht of de oproep zelf. Het grootste risico ontstaat als de ontvanger op een kwaadaardige link klikt, antwoordt met persoonlijke informatie, software installeert of toegang verleent tot een apparaat. Reageren kan ook bevestigen dat een telefoonnummer actief is. Verdachte berichten kunt u het beste blokkeren en verwijderen.
Kan iemand uw identiteit stelen met alleen uw naam en adres?
Meestal niet met alleen naam en adres, hoewel die gegevens gerichte oplichting en imitatiepogingen onderwerp van misleiding kunnen maken. Identiteitsdiefstal vereist doorgaans aanvullende informatie, zoals geboortedatum, ID‑gegevens, accountgegevens of andere persoonlijke data.
Welke gegevens heeft een oplichter nodig om uw bankrekening te benaderen?
Een naam en rekeningnummer alleen zijn meestal niet voldoende om online bankieren te benaderen. Oplichters hebben meestal extra verificatiegegevens nodig, zoals inloggegevens, beveiligingscodes of toegang tot een vertrouwd apparaat, een actieve sessie of een schermverbinding.
Hoe merkt u of uw kaart is geskimd?
Het is vaak lastig om dat aan de automaat zelf te zien. Een losse of ongebruikelijke kaartgleuf of een onverwachte opzetstuk kan een waarschuwingssignaal zijn. Ongeautoriseerde transacties of bankmeldingen geven vaak het duidelijkste teken dat kaartgegevens mogelijk zijn gecompromitteerd.