Wat is beveiliging van mobiele apps?
Beveiliging van mobiele apps, oftewel mobile application security, is de praktijk van het beschermen van mobiele apps, de gegevens die ze verwerken en de diensten waarop ze aansluiten tegen ongeautoriseerde toegang, misbruik en cyberaanvallen.
Dit is belangrijk omdat mobiele apps vaak worden gebruikt voor gevoelige activiteiten zoals bankieren, winkelen, berichtenverkeer en toegang tot zakelijke systemen. Een beveiligingszwakte in een app kan persoonlijke gegevens, inloggegevens, betaalinformatie of bedrijfsrecords blootstellen.
Beveiliging van mobiele apps verschilt van device‑beveiliging, die zich richt op het beschermen van de telefoon of tablet zelf. Het verschilt ook van app‑privacy, dat gaat over hoe persoonlijke informatie wordt verzameld en gedeeld.
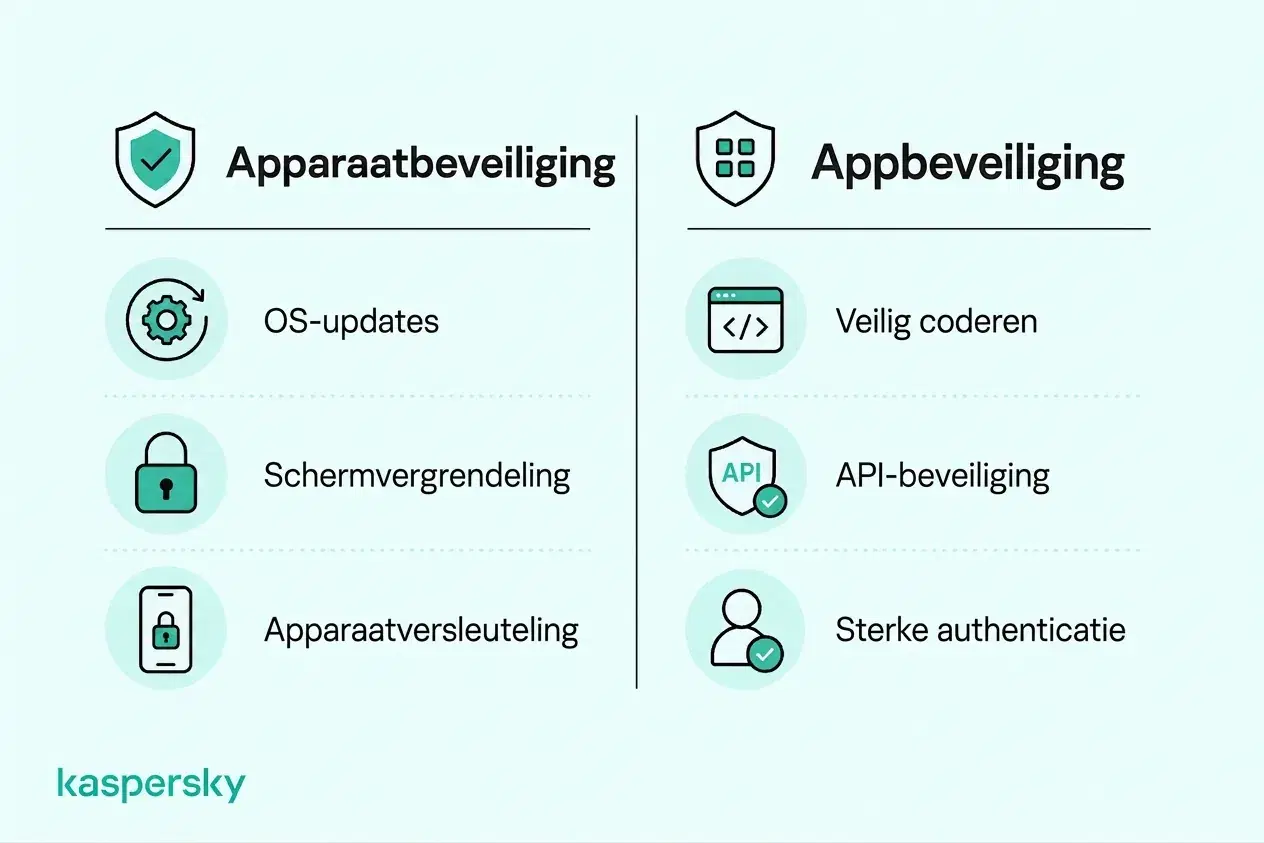
De verantwoordelijkheid is ook gedeeld. Ontwikkelaars moeten apps veilig ontwerpen en testen en organisaties moeten toegang beheren en verbonden systemen beschermen. Gebruikers moeten apps up‑to‑date houden en hun accounts en gegevens beveiligen.
- Beveiliging van mobiele apps beschermt apps, gebruikersgegevens en de diensten waarop die apps vertrouwen.
- Veelvoorkomende risico's zijn onveilige gegevensopslag, zwakke authenticatie, kwetsbare API's, kwaadaardige apps en verouderde componenten.
- Ontwikkelaars zijn verantwoordelijk voor veilig ontwerp, veilige code, testen en onderhoud.
- Gebruikers kunnen risico's verkleinen door vertrouwde apps te installeren, machtigingen te controleren, software up‑to‑date te houden en accounts te beschermen.
- Bedrijven moeten de toegang tot bedrijfsapps en gegevens controleren, vooral op bedrijfseigendom en door derden beheerde apparaten.
- Beveiliging van mobiele apps hangt samen met apparaatbeveiliging en privacy, maar het is niet hetzelfde.
Wat zijn de meest voorkomende bedreigingen en kwetsbaarheden voor mobiele apps?
Een kwetsbaarheid is een zwakte in een app of de ondersteunende systemen. Aanvalsmethoden zijn de manieren waarop die zwaktes worden uitgebuit. De gevolgen kunnen variëren van dataverlies tot vrijwel directe financiële schade.
Veelvoorkomende risico's treffen zowel Android‑ als iOS‑apps en overlappen met de problemen die in de OWASP MASVS Mobile Top 10 worden genoemd, zoals onveilige gegevensverwerking, zwakke authenticatie, kwetsbare communicatie en onveilige softwarecomponenten. Deze zwaktes kunnen alles beïnvloeden, van bank‑ en winkelapps tot berichtendiensten en zakelijke software.
Onveilige gegevensopslag en communicatie
Gevoelige informatie kan blootgesteld worden als een app deze onveilig op het apparaat opslaat, verstuurt via onvoldoende beveiligde verbindingen of vertrouwt op kwetsbare API's.
Dit kan persoonlijke gegevens, inloggegevens, betaalgegevens en bedrijfsdata in gevaar brengen. Een onveilige financiële app zou transactiedetails kunnen lekken en een kwetsbare zakelijke app kan klantgegevens of vertrouwelijke documenten blootgeven.
Zwakke authenticatie en toegangscontrole
Slechte authenticatie, onveilige sessieafhandeling en zwakke autorisatie kunnen aanvallers toegang geven tot accounts of informatie die zij niet zouden mogen bereiken.
Mogelijke gevolgen zijn accountovernames, privilege‑escalatie of toegang tot andermans data. In een winkelapp kan dit opgeslagen betaalinformatie blootleggen; in een zakelijke app kan het een onbevoegde gebruiker toegang geven tot interne records of beheerdersfuncties.
Malware, app‑manipulatie en reverse engineering
Mobiele dreigingen omvatten ook kwaadaardige apps, spyware, banking‑Trojans en vervalste versies van legitieme applicaties. Deze zijn ontworpen om inloggegevens te stelen, activiteit te volgen of betalingen om te leiden.
Reverse engineering betekent het analyseren van code of gedrag van een applicatie om te begrijpen hoe deze werkt. Hoewel dit legitiem kan zijn voor beveiligingsonderzoek, kunnen aanvallers het gebruiken om zwaktes te vinden of beschermingen te omzeilen. App‑manipulatie omvat ongeoorloofde wijzigingen die functionaliteit kunnen veranderen, beveiligingscontroles kunnen ondermijnen of fraude mogelijk maken. Ook legitieme apps kunnen kwetsbaarheden bevatten die door aanvallers worden uitgebuit.
Verouderde software en kwetsbare componenten
Apps vertrouwen vaak op derdepartij‑SDK's, libraries en andere softwarecomponenten. Als deze verouderd of onveilig zijn, kunnen ze zwaktes introduceren, zelfs als de appcode zelf goed is ontworpen.
Niet‑gepakte apps en niet‑ondersteunde componenten zijn extra risicovol omdat bekende kwetsbaarheden dan nog steeds uitgebuit kunnen worden. Supply‑chainproblemen kunnen ook veel apps tegelijkertijd treffen wanneer ze afhankelijk zijn van hetzelfde kwetsbare derdepartij‑component.
Wat moet een checklist voor beveiliging van mobiele apps bevatten?
Een checklist voor beveiliging van mobiele apps moet vijf kerngebieden bestrijken: architectuur en machtigingen, authenticatie en autorisatie, gegevensopslag en privacy, netwerkcommunicatie en API‑beveiliging, en applicatie‑integriteit en testen.
Deze beschermingen moeten gedurende de volledige ontwikkeling en het onderhoud van een app worden meegenomen. Ontwikkelaars en organisaties die mobiele diensten beheren zijn primair verantwoordelijk voor de implementatie ervan, met behulp van raamwerken zoals de OWASP Mobile Application Security Verification Standard (MASVS) naast Android‑ en iOS‑veiligheidsrichtlijnen.
Veilige architectuur en machtigingen
Apps moeten het principe van least privilege volgen: geef gebruikers, componenten en services alleen de toegang die ze nodig hebben.
Ontwikkelaars moeten vermijden om hardcoded wachtwoorden, API‑sleutels en andere geheimen in de code op te nemen en de onnodige blootstelling van gevoelige informatie minimaliseren. Derden‑SDK's en dependencies moeten tijdens hun volledige levenscyclus op kwetsbaarheden worden beoordeeld en de applicatiearchitectuur moet de impact beperken als één component wordt gecompromitteerd.
Authenticatie en autorisatie
Authenticatie moet gebruikers op een veilige wijze verifiëren, terwijl autorisatie bepaalt wat elke gebruiker kan bereiken. Belangrijke toegangsbeslissingen moeten op de server worden afgedwongen in plaats van alleen in de mobiele app.
Apps moeten passende MFA en veilige accountherstelopties ondersteunen. Authenticatietokens moeten worden beschermd door veilige opslag en zorgvuldige sessiebeheer, zodat gebruikers geen toegang krijgen tot informatie of functies buiten hun rechten.
Veilige gegevensopslag en privacy
Versleuteling in mobiele apps helpt bij het beschermen van gevoelige informatie die op apparaten en in backend‑systemen wordt opgeslagen. In combinatie met passende toegangscontroles en veilig sleutelbeheer vermindert encryptie het risico op ongeautoriseerde gegevensblootstelling.
Android Keystore kan cryptografische sleutels veilig opslaan op Android‑apparaten. De iOS Keychain biedt beschermde opslag voor inloggegevens en andere kleine gevoelige gegevens. Geen van beide mag een reden zijn om meer informatie op te slaan dan strikt noodzakelijk.
Apps moeten ook onnodige verzameling en bewaring minimaliseren en voorkomen dat gevoelige gegevens in logs, backups, meldingen of blootgestelde interfaces verschijnen.
Veilige netwerkcommunicatie en API‑beveiliging
Communicatie tussen de app en de servers moet TLS gebruiken met passend geconfigureerde certificaatketens en serverconfiguraties.
API's moeten veilige authenticatie en autorisatie vereisen en verzoeken op de server valideren. Extra beschermingen tegen onderschepping of manipulatie kunnen geschikt zijn voor apps met hoger risico, maar gevoelige gegevens mogen nooit via onveilige kanalen worden verzonden.
Applicatie‑integriteit en beveiligingstesten
Integriteitscontroles van de applicatie helpen ongeoorloofde wijzigingen te detecteren of te ontmoedigen, terwijl mobiele app‑beveiligingstesten kwetsbaarheden identificeren voordat aanvallers ze kunnen benutten. Samen helpen deze maatregelen ontwikkelaars om beveiligingsrisico's gedurende de levenscyclus van een applicatie te verkleinen.
Code‑obfuscatie, integriteitscontroles en runtime‑bescherming kunnen reverse engineering en manipulatie bemoeilijken. Deze maatregelen bieden echter geen garantie dat een applicatie immuun is voor aanvallen.
Beveiligingstesten moeten in het ontwikkelproces zijn ingebouwd en niet pas bij release worden uitgevoerd. Dit kan onder meer omvatten:
- SAST: het onderzoeken van broncode of binaries op beveiligingszwaktes.
- DAST: het testen van de draaiende applicatie op exploitabele gedragingen.
- Kwetsbaarheidsbeoordelingen: bekende zwaktes identificeren en prioriteren.
- Penetratietests: realistische aanvallen simuleren om te testen of vastgestelde zwaktes daadwerkelijk misbruikt kunnen worden.
Testen moet worden herhaald na significante aanpassingen aan de applicatie en wanneer nieuwe dreigingen of kwetsbaarheden zich aandienen.
|
Beveiligingsgebied |
Belangrijke controlevragen |
|
Architectuur en machtigingen |
Volgt de app het least‑privilege‑principe? Worden derdepartij‑dependencies beoordeeld op kwetsbaarheden? |
|
Authenticatie en autorisatie |
Worden gebruikers veilig geverifieerd? Worden toegangscontroles op de server afgedwongen? |
|
Gegevensopslag en privacy |
Is gevoelige informatie beveiligd in opslag? Wordt onnodige gegevensverzameling vermeden? |
|
Netwerkcommunicatie |
Zijn verbindingen tussen app en server versleuteld? Zijn API's adequaat beveiligd? |
|
Applicatie‑integriteit en testen |
Is de app beschermd tegen relevante manipulatie‑risico's? Wordt er regelmatig beveiligingstesten uitgevoerd? |
Hoe kunt u de beveiliging van mobiele apps verbeteren?
Beveiliging van mobiele apps hangt zowel af van hoe applicaties worden gebouwd als van hoe ze worden gebruikt. Ontwikkelaars zijn verantwoordelijk voor veilig ontwerp, codering, testen en backend‑bescherming, terwijl individuen en bedrijven risico's kunnen verkleinen door veiligere appkeuzes, accountbeveiliging, machtigingen en apparaatbeheer.
Beveiligingssoftware kan een extra beschermingslaag bieden tegen bepaalde dreigingen, zoals malware, phishing en kwaadaardige links, maar kan geen onveilige appcode herstellen of kwetsbaarheden in de backend van een aanbieder oplossen.
Beste praktijken voor mobiele appbeveiliging voor particulieren
- Download apps uit vertrouwde bronnen: geef de voorkeur aan gerenommeerde app‑stores, controleer de ontwikkelaar en wees voorzichtig met onbekende APK‑bestanden of installatielinks.
- Controleer machtigingen: beperk onnodige toegang tot locatie, contacten, camera, microfoon en andere gevoelige informatie.
- Houd apps up‑to‑date: installeer app‑ en besturingssysteemupdates snel en verwijder apps die niet worden gebruikt of niet meer worden ondersteund.
- Bescherm accounts: gebruik unieke wachtwoorden, een wachtwoordmanager en MFA waar beschikbaar.
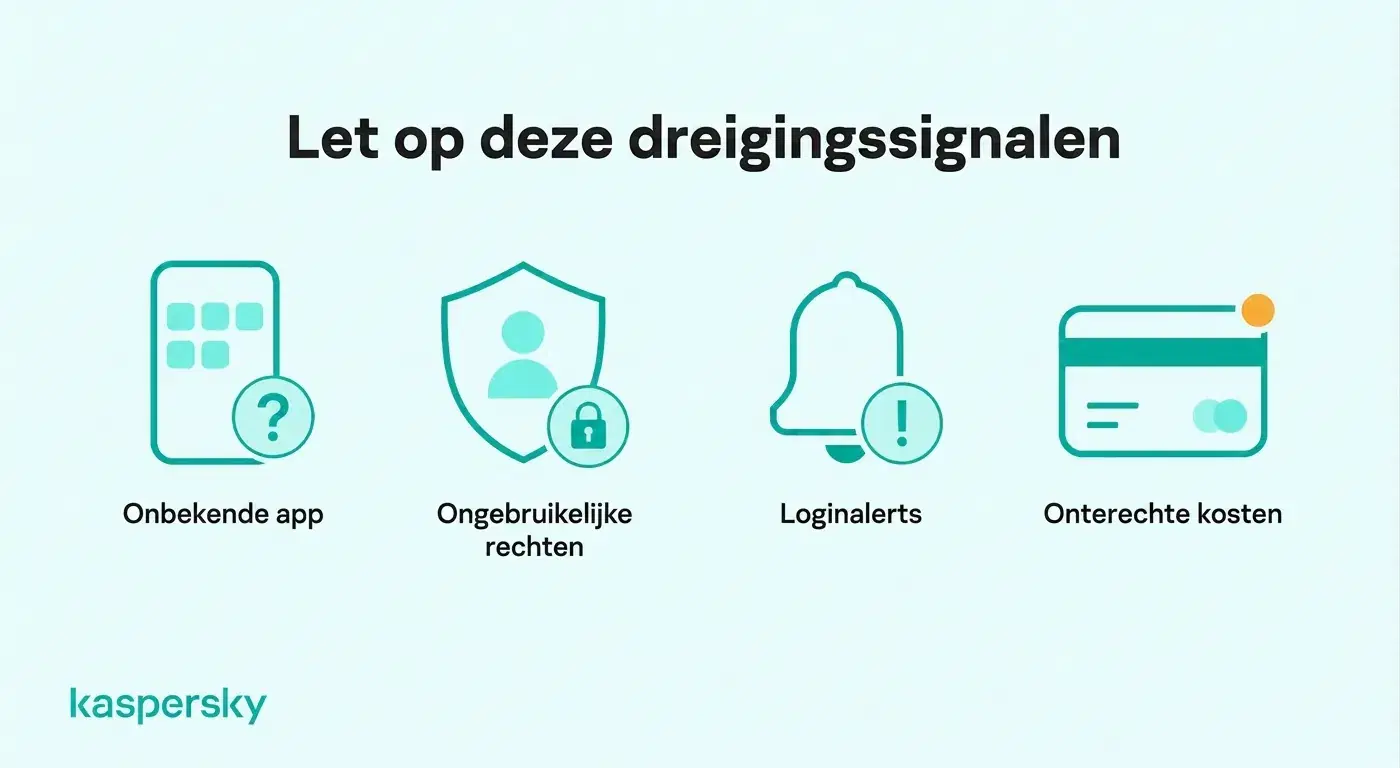
- Let op verdacht gedrag: onderzoek onbekende apps, onverwachte machtigingsverzoeken, ongewone login‑meldingen of ongeautoriseerde accountactiviteiten.
- Gebruik passende beveiligingssoftware: kies gerenommeerde mobiele bescherming die kan helpen bij het detecteren van kwaadaardige apps, phishingpogingen en onveilige links, afhankelijk van het apparaat en ondersteunde functies.
Onafhankelijk getest en onderscheiden door toonaangevende laboratoria in de branche.
Beste praktijken voor mobiele appbeveiliging voor kleine bedrijven
Kleine bedrijven moeten medewerkersvoorlichting combineren met beheersmaatregelen over welke mobiele apps toegang hebben tot bedrijfsinformatie.
- Beperk app‑gebruik: definieer welke applicaties zijn goedgekeurd voor toegang tot bedrijfsystemen en gegevens.
- Beveilig zakelijke accounts: verplicht passende MFA en beperk werknemersrechten volgens hun takenpakket.
- Beheer mobiele risico's: stel minimale beveiligingseisen in voor zowel bedrijfseigendom als door derden beheerde apparaten die bedrijfsapplicaties benaderen.
- Bescherm bedrijfsinformatie: beperk onnodige toegang tot klantgegevens, vertrouwelijke documenten en gekoppelde cloudservices.
- Train medewerkers: help personeel kwaadaardige apps, frauduleuze installatielinks en verdachte login‑verzoeken te herkennen.
- Gebruik passende beveiligingsmaatregelen: combineer endpoint‑bescherming, accountbeveiliging, toegangscontroles en bewustwording onder werknemers in plaats van te vertrouwen op één enkele maatregel.
Kaspersky Small Office Security kan bredere cybersecurity ondersteunen voor kleine bedrijven door ondersteunde zakelijke apparaten en accounts te beschermen. Bekroonde beveiliging zonder dat er een groot IT‑team nodig is.
Wat moet u doen als een mobiele app is gecompromitteerd?
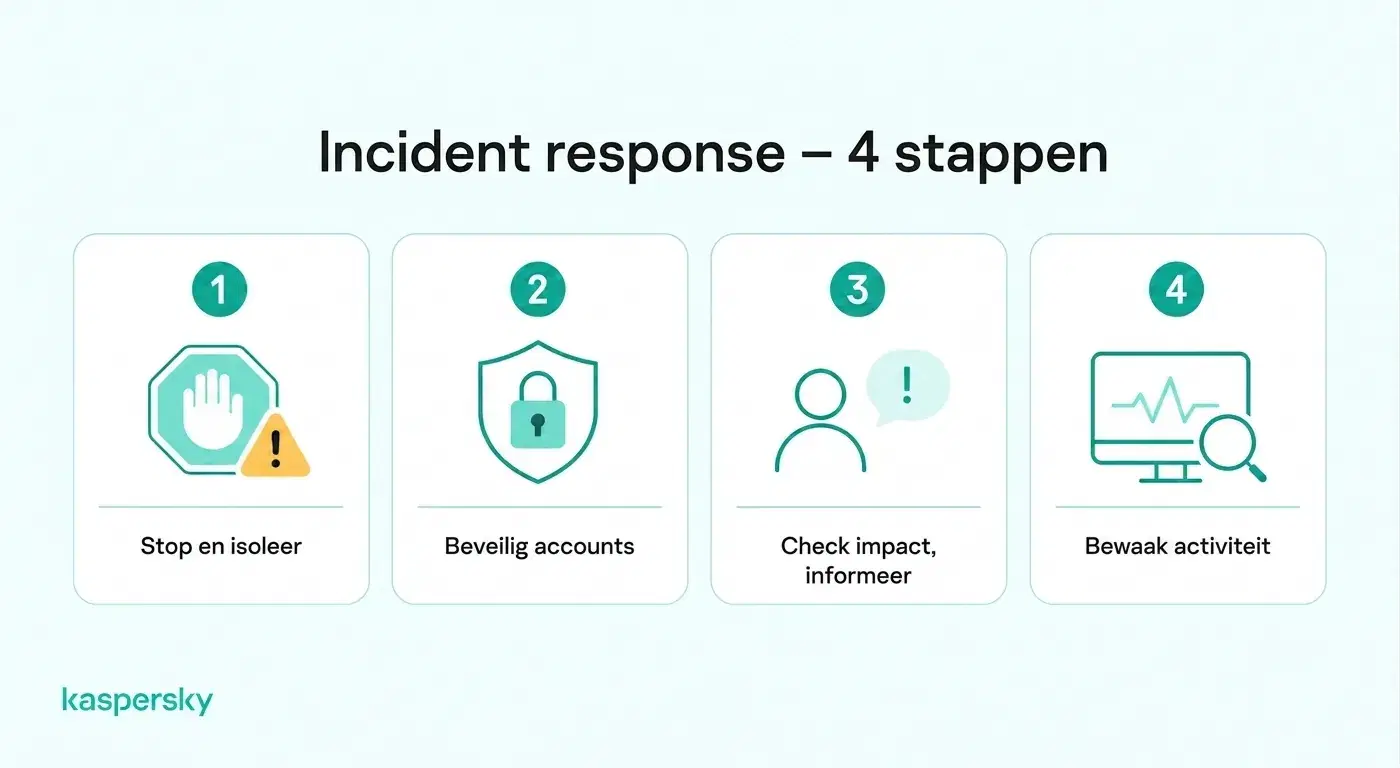
Als u vermoedt dat een mobiele app is gecompromitteerd, stop dan met het gebruik ervan, beveilig getroffen accounts en onderzoek of gevoelige informatie is blootgesteld. Snel handelen kan helpen ongeautoriseerde toegang, financiële verliezen en verdere schade te beperken.
- Identificeer verdachte activiteit: Let op onbekende apps, onverwachte machtigingsverzoeken, beveiligingsmeldingen, ongeautoriseerde transacties of ongewone accountactiviteit.
- Beperk de dreiging: Stop met het gebruik van de getroffen app. Als malware wordt vermoed, verbreek waar nodig de internetverbinding van het apparaat en verwijder of isoleer de kwaadaardige applicatie.
- Beveilig uw accounts: Gebruik een vertrouwd apparaat om mogelijk gecompromitteerde wachtwoorden te wijzigen, actieve sessies te intrekken en meervoudige authenticatie in te schakelen.
- Controleer op blootgestelde informatie: Bepaal of persoonlijke gegevens, betaalinformatie, inloggegevens of bedrijfsrecords zijn benaderd.
- Informeer relevante partijen: Neem contact op met uw bank als financiële informatie in gevaar is. Voor zakelijke applicaties meld het incident aan uw IT‑beheerder of beveiligingsteam.
- Monitor op vervolgbedreigingen: Houd verdachte logins, ongeautoriseerde transacties en andere signalen van aanhoudende compromittering in de gaten.
Gerelateerde artikelen:
- Hoe datadiefstal te voorkomen?
- Wat zijn de beste tips voor mobiele beveiliging voor smartphonegebruikers?
- Wat zijn essentiële Android‑beveiligingstips om mijn apparaat te beschermen?
- Wat zijn de belangrijkste verschillen in beveiliging tussen Android en iPhone?
Aanbevolen producten:
- Kaspersky Premium
- Download een gratis proefperiode van 30 dagen van ons premium‑plan
- Kaspersky Mobile Security
FAQs
Hoe kunt u zien of een mobiele app veilig is?
Er is geen enkel teken dat bewijst dat een app volledig veilig is. Handige indicatoren zijn een gerenommeerde ontwikkelaar, regelmatige updates, redelijke machtigingsverzoeken, veilige inlogopties en distributie via vertrouwde kanalen. Voor apps met hoger risico moeten ontwikkelaars ook erkende standaarden volgen zoals OWASP MASVS.
Wat is mobile application threat monitoring?
Mobile application threat monitoring houdt signalen van een app of apparaat in de gaten om verdachte activiteiten te detecteren, zoals manipulatie, ongeldig code‑signing, ongebruikelijke API‑verzoeken, bot‑activiteit of andere aanwijzingen voor een aanval. Het kan ontwikkelaars helpen te begrijpen hoe apps na release worden aangevallen.
Wat is het verschil tussen mobiele app‑beveiligingstesten en penetratietesten?
Mobiele app‑beveiligingstesten is het bredere proces van het controleren van een applicatie op kwetsbaarheden met methoden zoals statische analyse, dynamisch testen, configuratie‑review en dependency‑checks. Een penetratietest is meer gericht op het simuleren van realistische aanvallen om te bepalen of vastgestelde zwaktes daadwerkelijk kunnen worden uitgebuit.
Wat is app‑attestatie?
App‑attestatie gebruikt door het platform geleverde bewijslast om servers te helpen de identiteit en integriteit van een applicatie te beoordelen. Afhankelijk van het mechanisme kan het helpen ongeautoriseerde wijzigingen of verdachte omgevingen te detecteren, maar het kan niet garanderen dat een app of apparaat volledig veilig is.